
Cybersecurity-onderzoekers vestigen de aandacht op een nieuwe malwarefamilie die zich richt op blootgestelde kunstmatige intelligentie (AI) en grote taalmodellen (LLM)-infrastructuur met als doel cryptocurrency-mijnwerkers in te zetten en de schaal van het botnet verder uit te breiden.
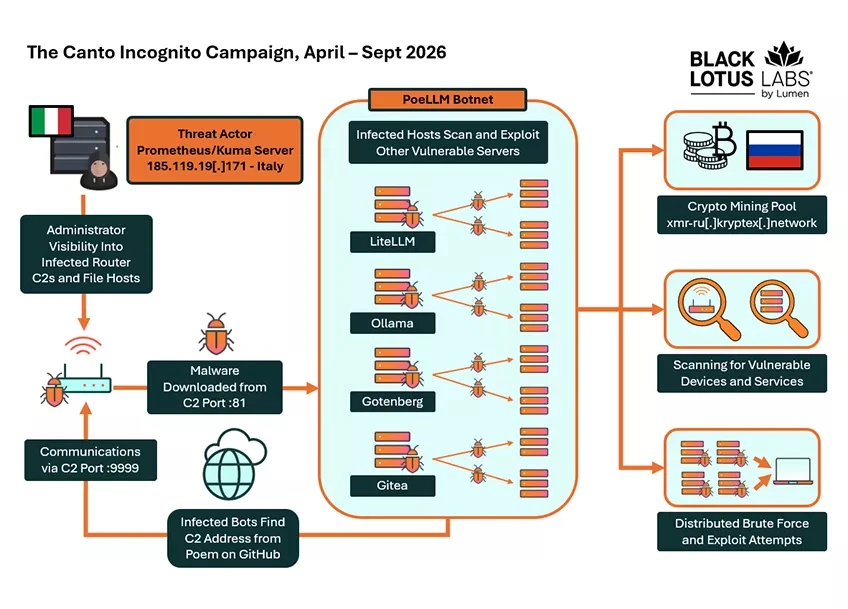
De financieel gemotiveerde campagne, genaamd Canto incognitoblijkt cryptocurrency-miners te installeren, waaronder XMRig en Iron, en verbindt slachtoffers met Kryptex, een Russische cryptocurrency-miningservice.
“Gecompromitteerde hosts worden hergebruikt om het botnet uit te breiden”, zegt Lumen Black Lotus Labs in een rapport gedeeld met The Hacker News. “Geïnfecteerde servers worden omgezet in scanners en exploiteren servers, waardoor de actor extra kwetsbare systemen kan vinden en compromitteren.”
De malware die als onderdeel van de campagne wordt verspreid, heeft een codenaam PoLLM als gevolg van wat is beschreven als een “creatieve” techniek die het command-and-control (C2)-adres verbergt in een gedicht dat de bedreigingsactoren hebben geschreven en gehost in een GitHub-repository (“github(.)com/ejejejdfbbebe”). De eerste commit voor de repository vond plaats op 13 april 2026.
“Elke keer dat ze een nieuwe C2 opzetten, veranderen ze een paar woorden in het gedicht, en de malware ontleent het adres aan de sleutel die bij die woorden hoort”, vertelde Ryan English, informatiebeveiligingsingenieur bij Lumen Technologies, aan The Hacker News.
De aanvallen zijn vooral gericht op zakelijke, internetgerichte implementaties zoals LiteLLM en Gotenberg, maar ook op Gitea- en Ivanti Sentry-apparaten.
De targeting van deze LLM-instanties is geen toeval, aangezien het de bedoeling is om hun rekenkracht te misbruiken voor illegale cryptocurrency-mining. Er zijn aanwijzingen dat de malware sinds april 2026 actief is, waarbij tot nu toe meer dan 3400 slachtofferservers zijn geïdentificeerd. De besmettingen concentreren zich in de VS en West-Europa.
“Op het hoogtepunt van de activiteiten medio juni waren bij de campagne bijna 2.200 getroffen servers betrokken, waarvan er bijna 800 per dag actief waren”, aldus het cyberbeveiligingsbedrijf. “Recenter verkeer naar SSH en andere inlogportals suggereert experimenten met gedistribueerde brute-force-aanvallen; de volwassenheid van die mogelijkheid blijft onzeker.”
Een ander opvallend aspect van de campagne is dat een aantal van de gecompromitteerde systemen wordt hergebruikt om het internet te scannen op vergelijkbare gevallen, en een HTTP POST-verzoek te sturen naar blootgestelde poorten op geïdentificeerde doelen die hen de opdracht geven de malware van de C2 te downloaden.
Lumen Black Lotus Labs heeft de activiteit toegeschreven aan een Italiaans sprekende bedreigingsacteur met matig vertrouwen op basis van de aanwezigheid van Italiaanstalige artefacten en netflow-indicatoren. Het einddoel van de campagne is om bekende kwetsbaarheden in publiekelijk blootgestelde diensten te bewapenen om ze in een cryptocurrency mining-botnet te betrekken en een subset ervan om te zetten in een scanner om de slachtofferspool uit te breiden.
“AI-infrastructuur wordt een aantrekkelijk doelwit”, aldus Lumen. “Blootgestelde AI/LLM-diensten zijn niet alleen waardevol vanwege softwarekwetsbaarheden, maar ook omdat ze nuttige gegevens kunnen bevatten en kunnen draaien op krachtige hardware die geschikt is voor mijnbouw.”
