
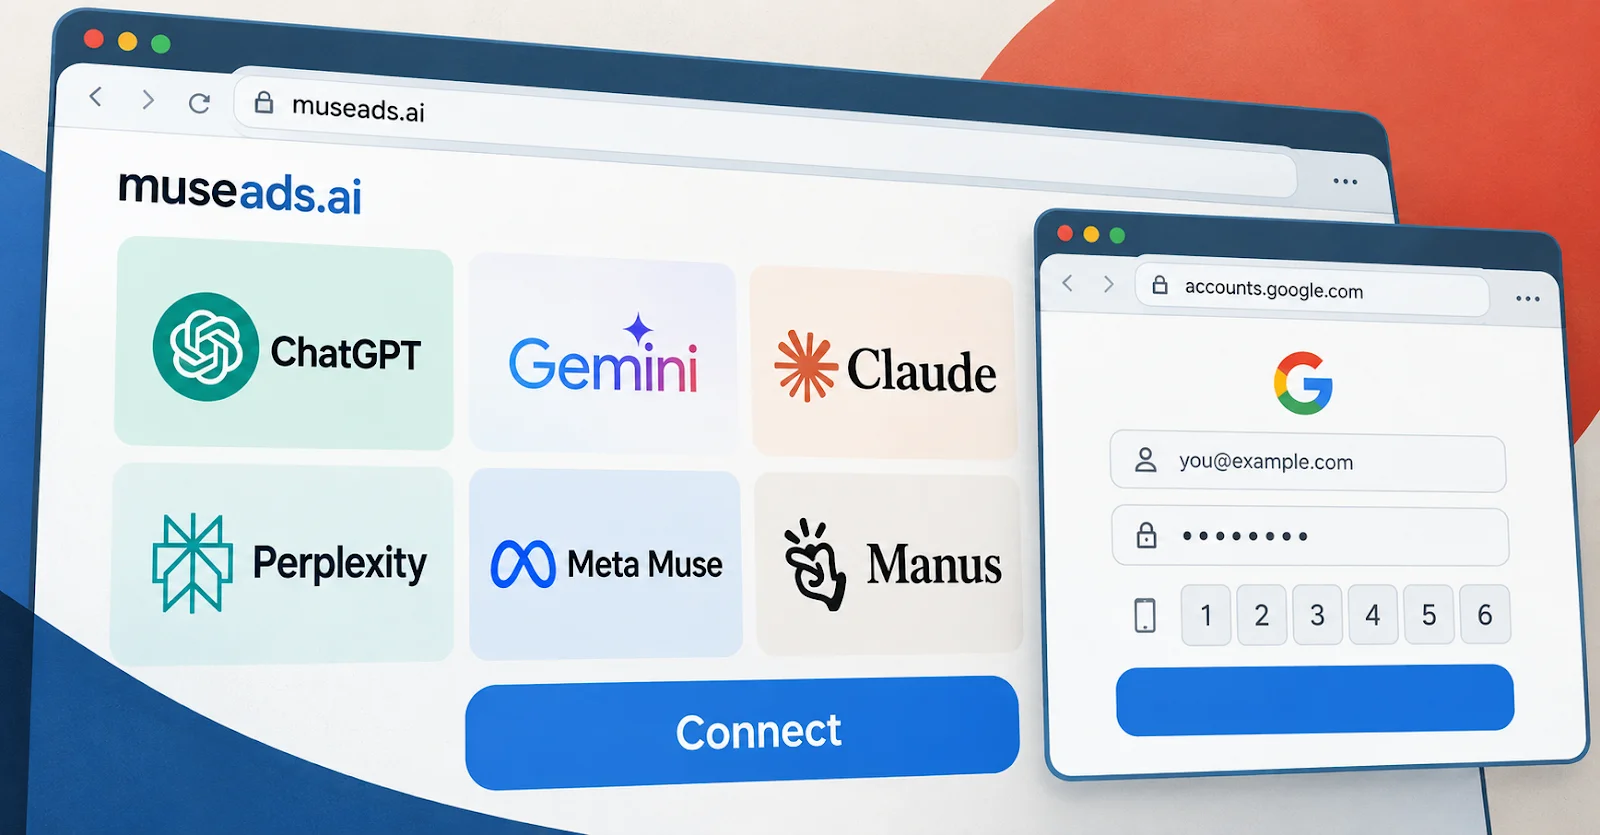
Cybersecurity-onderzoekers hebben details onthuld van een ‘door mensen bediend phishing-platform’ dat advertentieproducten nabootst voor kunstmatige intelligentie (AI) chatbots zoals Google Gemini, Anthropic Claude, OpenAI ChatGPT, Perplexity, Meta Muse en Manus.
De producten, die claimen campagneoptimalisatie, uitgavenaudits en zakelijke accountverbindingen te bieden, zijn ontworpen met één doel voor ogen: het vastleggen van inloggegevens en multi-factor authenticatiecodes (MFA) via vervalste inlogvensters met behulp van de browser-in-the-browser (BitB)-truc.
“Elk product is gebouwd rond dezelfde actie: Connect”, zeiden Island-onderzoekers Oleg Zaytsev en Ofek Ronen in een rapport gedeeld met The Hacker News. “Als je erop klikte, werd een browser geopend die in de echte browser was getekend. De valse adresbalk gaf vertrouwde bronnen weer, zoals accounts.google.com of een Okta-tenant, terwijl de echte browser op het phishing-domein bleef.”
“Achter de interface bewaarde het platform elke wachtwoordpoging, nam een vingerafdruk op het apparaat en liet een operator kiezen welke MFA-uitdaging het slachtoffer vervolgens zag.”
Een van de websites in kwestie is ‘museads.ai’, die op 16 september 2026 verscheen, iets meer dan een week nadat Meta Muse lanceerde, de AI-agent die is ontworpen voor persoonlijke workflows. Beschreven als ‘Uw AI-advertentiemanager voor betaalde mediaworkflows’, beweerde het platform klanten te helpen kopers te bereiken, hun advertentieaccounts te koppelen en gesponsorde plaatsingen uit te voeren.
Prominent op de vervalste webpagina geplaatst is een promptbox met een knop ‘Verbinden’. Klik hierop activeert een BitB-aanval om de accountgegevens van een bezoeker voor Google-, Meta-, TikTok- en Okta-workflows vast te leggen. Dit wordt bereikt door een nepvenster te tekenen waarin een nep-aanmeldingsformulier voor een account wordt weergegeven, waarbij de adresbalk verwijst naar een legitiem domein (bijvoorbeeld accounts.google(.)com).
Op de achtergrond worden vingerafdrukken van het apparaat van het slachtoffer genomen en wordt de informatie via Socket.IO op het eindpunt “/api/send/ip” naar de aanvaller verzonden, waarna operatoropdrachten en slachtoffergegevens worden uitgewisseld op basis van de inlogworkflow. Gewapend met de accountgegevens probeert de aanvaller in realtime in te loggen op het account.
“Elk merk krijgt zijn eigen pitch”, leggen de onderzoekers uit. “ChatGPT belooft maandag een Google Ads-briefing. Gemini belooft MCC (manageraccount) en gekoppelde klantenondersteuning. Claude krijgt een eigen advertentieportaal, Perplexity biedt campagneplanning en uitgavenaudits, en Manus biedt een privé-meta-integratie.”
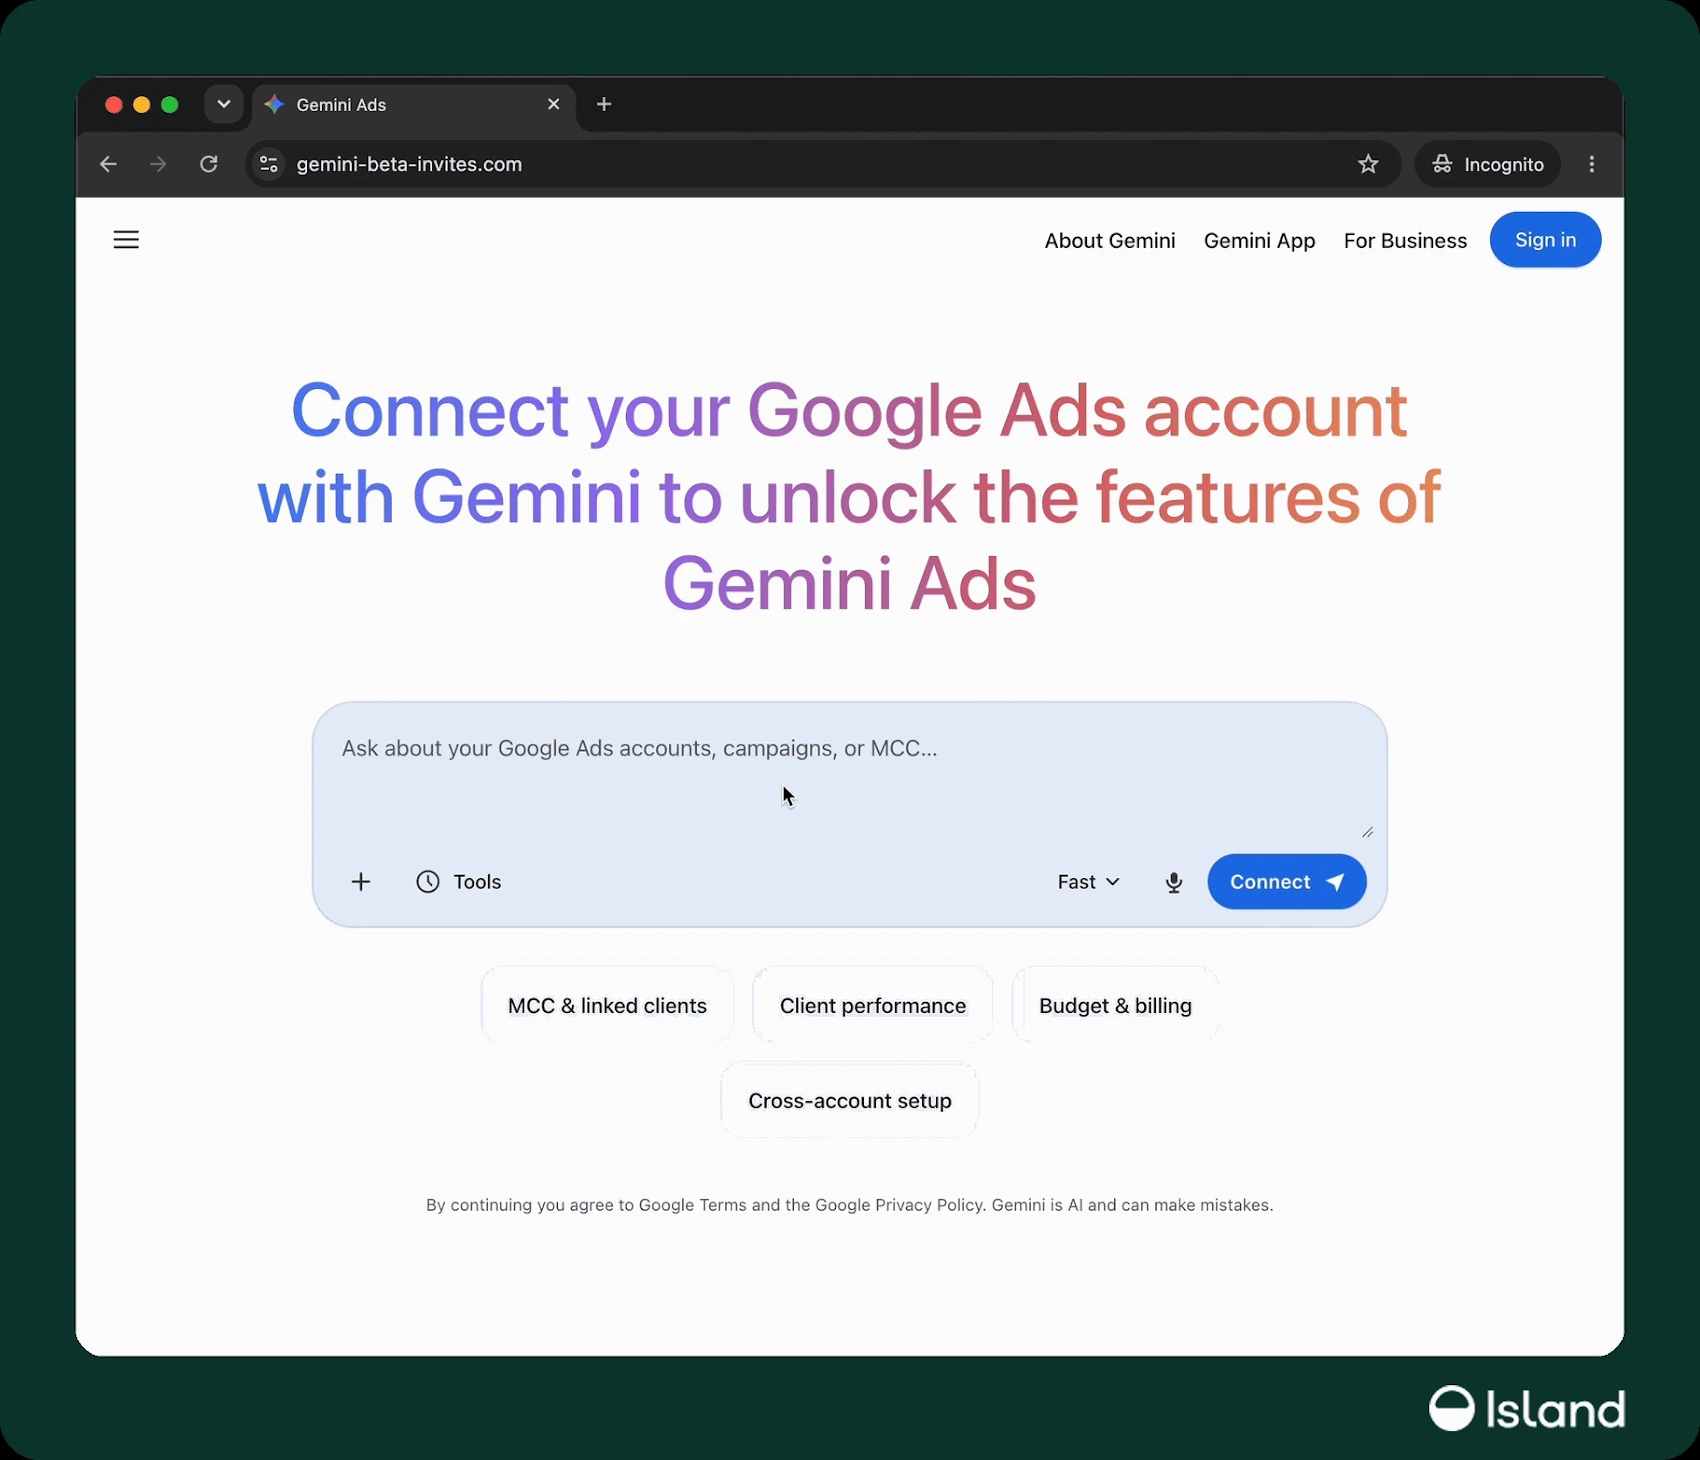
Er wordt vastgesteld dat gebruikers naar deze landingspagina’s worden geleid via valse e-mailuitnodigingen waarin deze vertrouwde merken worden nagebootst om de aanvallen een laagje legitimiteit te geven.
“Elk product in deze campagne doet zich voor als een geloofwaardig product, met zijn eigen merk, pitch en aanmeldingsstroom”, aldus de onderzoekers. “Ze bewegen ook mee met het nieuws.”
Island zei dat de AI-advertentiepagina’s deel uitmaken van een breder phishing-platform dat een drieledige operatie ondersteunt. De twee andere zijn terugbetalingsclaims en betalingsbevestigingen met Google Ads-thema, evenals wervingsgerelateerde sites voor Tesla, Louis Vuitton, Nike en Adecco.
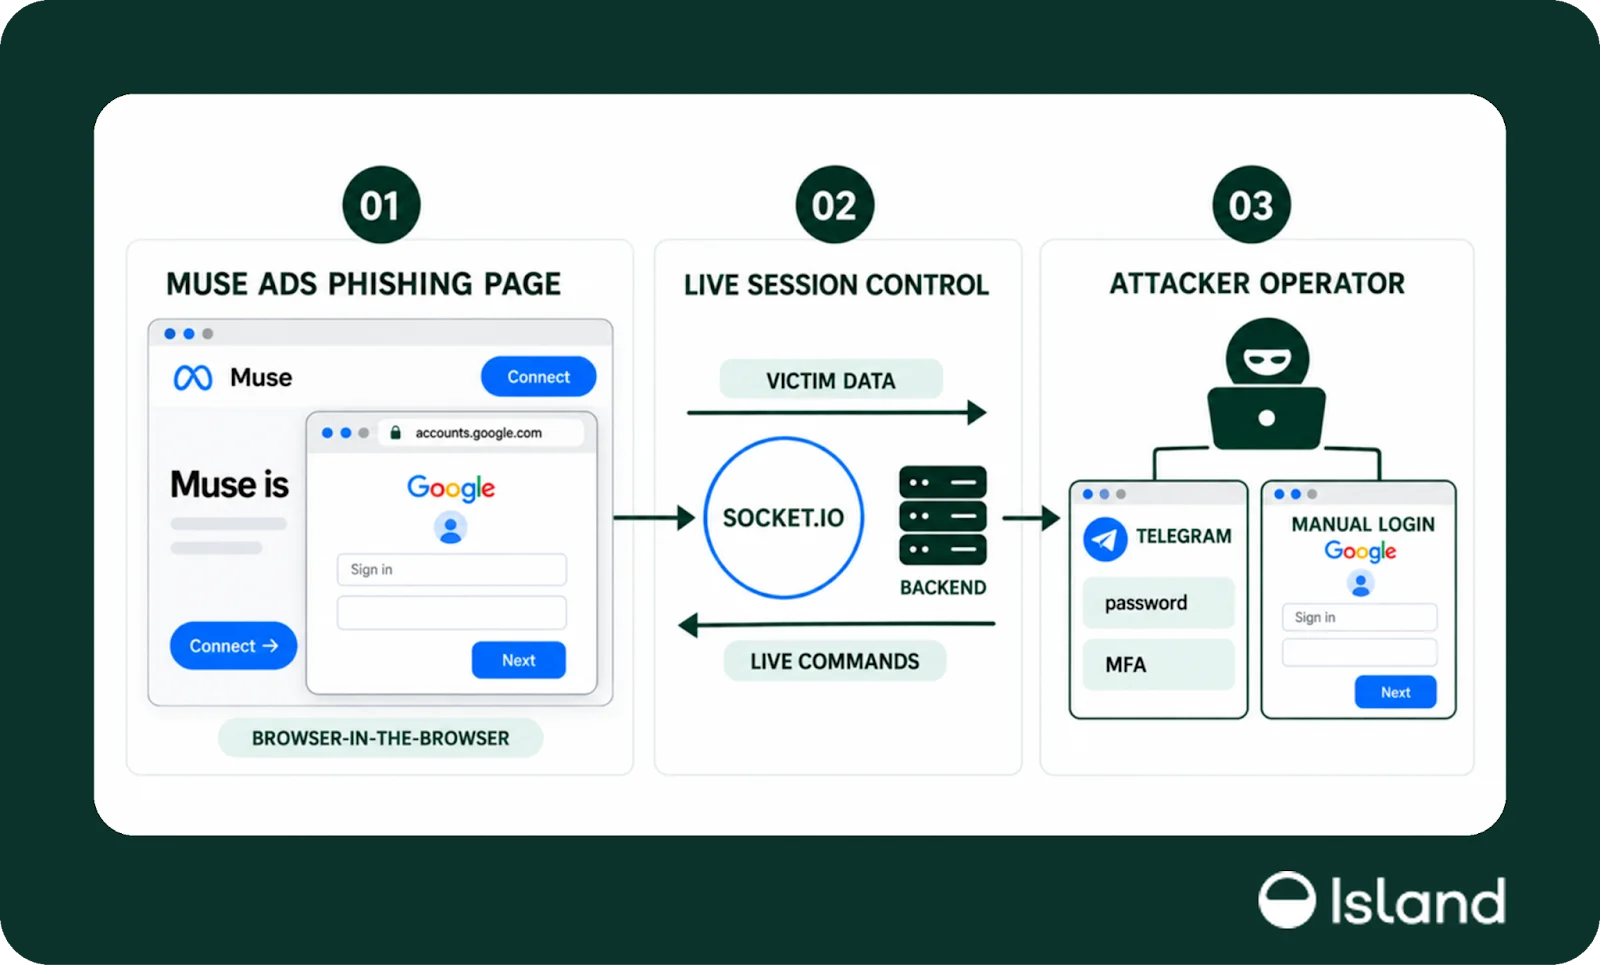
Het is gebleken dat alle geïdentificeerde websites dezelfde technologiestapel delen, bestaande uit Next.js en Socket.IO, en met dezelfde eindpunten communiceren. Bovendien hebben de bedreigingsactoren achter de operatie de broncode van eerdere versies van het platform blootgelegd via verkeerd geconfigureerde openbare GitHub-opslagplaatsen.
De op AI-advertenties gerichte campagne is ontworpen om zich te richten op personeel van bureaus, media-inkopers en beheerders van manageraccounts, waarschijnlijk met als einddoel het genereren van inkomsten met de advertentieaccounts om hun eigen advertentiecampagnes uit te voeren of deze met winst te verkopen, vooral als ze een schone uitgavengeschiedenis hebben.
Volgens een rapport dat in juli 2026 door Mimecast is gepubliceerd, hebben malwarefamilies als VietCredCare, DuckTail, NodeStealer en PXA Stealer op grote schaal diefstal van advertentieaccounts veroorzaakt, wat heeft geleid tot een ‘wijdverbreide goederencriminaliteit in het advertentie-ecosysteem’, waarbij slechte actoren bedrijfsbudgetten leeghalen en accounts met een goede reputatie verkopen op ondergrondse markten.
“Voor het slachtoffer is de kaart het makkelijke gedeelte: ze kunnen hem binnen enkele uren verwijderen. Het terugkrijgen van de rekening is dat niet”, aldus Island. “Aanvallers voegen doorgaans hun eigen beheerders toe en downgraden de legitieme eigenaar, en het herstel kan weken of maanden duren terwijl het account advertenties blijft weergeven. Bij een manageraccount bereikt de schade de klanten van het bureau.”
Om de dreiging te beperken, wordt organisaties aanbevolen om phishing-bestendige authenticatie in te schakelen, wijzigingen in het advertentiebeheer te beoordelen en AI-integraties onder de loep te nemen voordat ze accounts koppelen.
De onthulling komt op het moment dat Island onthulde dat bedreigingsactoren door Google gesponsorde resultaten misbruiken om nietsvermoedende gebruikers naar aangepaste GPT’s of gedeelde AI-chatinhoud te leiden, die hen vervolgens doorverwijst naar een nep-Cloudflare-verificatiepagina met ClickFix-stijl lokmiddelen om NetSupport RAT te leveren.
“Voor de campagne was geen kwetsbaarheid in ChatGPT of Google nodig”, aldus Island. “Het misbruikte vertrouwde platforms, door aanvallers geschreven inhoud, betaalde zoekopdrachten en social engineering om mensen ertoe aan te zetten malware af te leveren.”
“Gedurende een observatieperiode van drie maanden, eindigend in augustus 2026, omvatte het bredere leveringscluster ongeveer 850 landingen van betaalde advertenties, 26 vergelijkbare ChatGPT-bestemmingen en 71 Google Ads-campagne-ID’s.”
