
De Amerikaanse Cybersecurity and Infrastructure Security Agency (CISA) heeft maandag een inmiddels gepatchte beveiligingsfout die van invloed is op de switches uit de Zyxel GS1900-serie toegevoegd aan de Known Exploited Vulnerabilities (KEV)-catalogus, daarbij verwijzend naar bewijs van actieve exploitatie.
De kwetsbaarheid, bijgehouden als CVE-2026-7273 (CVSS-score: 8,8), is een op stack gebaseerde bufferoverflow-kwetsbaarheid die kan resulteren in het uitvoeren van willekeurige opdrachten op het besturingssysteem (OS).
“Een op stack gebaseerde bufferoverflow-kwetsbaarheid in het CGI-programma van de Zyxel GS1900-serie switchfirmware zou een LAN-gebaseerde, niet-geverifieerde aanvaller in staat kunnen stellen de fout te misbruiken en mogelijk OS-opdrachten uit te voeren via een vervaardigd HTTP-verzoek”, zei Zyxel in een advies uitgebracht in juni 2026.
Het probleem is verholpen in de volgende versies:
- GS1900-8 2.90(AAHH.1)C0 en eerder – opgelost in 2.90(AAHH.2)C0
- GS1900-8HP 2.90(AAHI.1)C0 en eerder – Vast in 2.90(AAHI.2)C0
- GS1900-10HP 2.90(AAZI.1)C0 en eerder – Vast in 2.90(AAZI.2)C0
- GS1900-16 2.90(AAHJ.1)C0 en eerder – Vast in 2.90(AAHJ.2)C0
- GS1900-24 2.90(AAHL.1)C0 en eerder – opgelost in 2.90(AAHL.2)C0
- GS1900-24E 2.90(AAHK.1)C0 en eerder – Vast in 2.90(AAHK.2)C0
- GS1900-24EP 2.90(ABTO.1)C0 en eerder – Vast in 2.90(ABTO.2)C0
- GS1900-24HPv2 2.90(ABTP.1)C0 en eerder – opgelost in 2.90(ABTP.2)C0
- GS1900-48 2.90(AAHN.1)C0 en eerder – Vast in 2.90(AAHN.2)C0
- GS1900-48HPv2 2.90(ABTQ.1)C0 en eerder – opgelost in 2.90(ABTQ.2)C0
De toevoeging volgt op een rapport van GreyNoise over een vermoedelijk Chineessprekende kwaadwillende cyberacteur die de fout sinds 17 augustus 2026 heeft bewapend en met succes gegevens van 996 Zyxel-switches in 48 landen heeft misbruikt en geëxfiltreerd, waaronder Italië, de VS, Taiwan, Frankrijk en Zuid-Korea.
De aanvaller zou de exploit hebben gebruikt om de Trivial File Transfer Protocol (TFTP)-tool uit te voeren om een aangepast verzamelscript op te halen en uit te voeren. De verzonden gegevens hebben betrekking op configuraties, gehashte inloggegevens op rootniveau en netwerkinformatie.
“De exploitcode zat in een Python-script dat zwaar werd verduisterd door de commerciële verduisteringstool PyArmor”, aldus GreyNoise. “Hoewel het script zich expliciet richt op firmwareversies 2.10-2.90 van de GS1900-24, biedt het wel opdrachtregelopties (bijvoorbeeld libc-basisadres, globale offsets) om zich te richten op andere firmware die in aanmerking komt voor de kwetsbaarheid.”
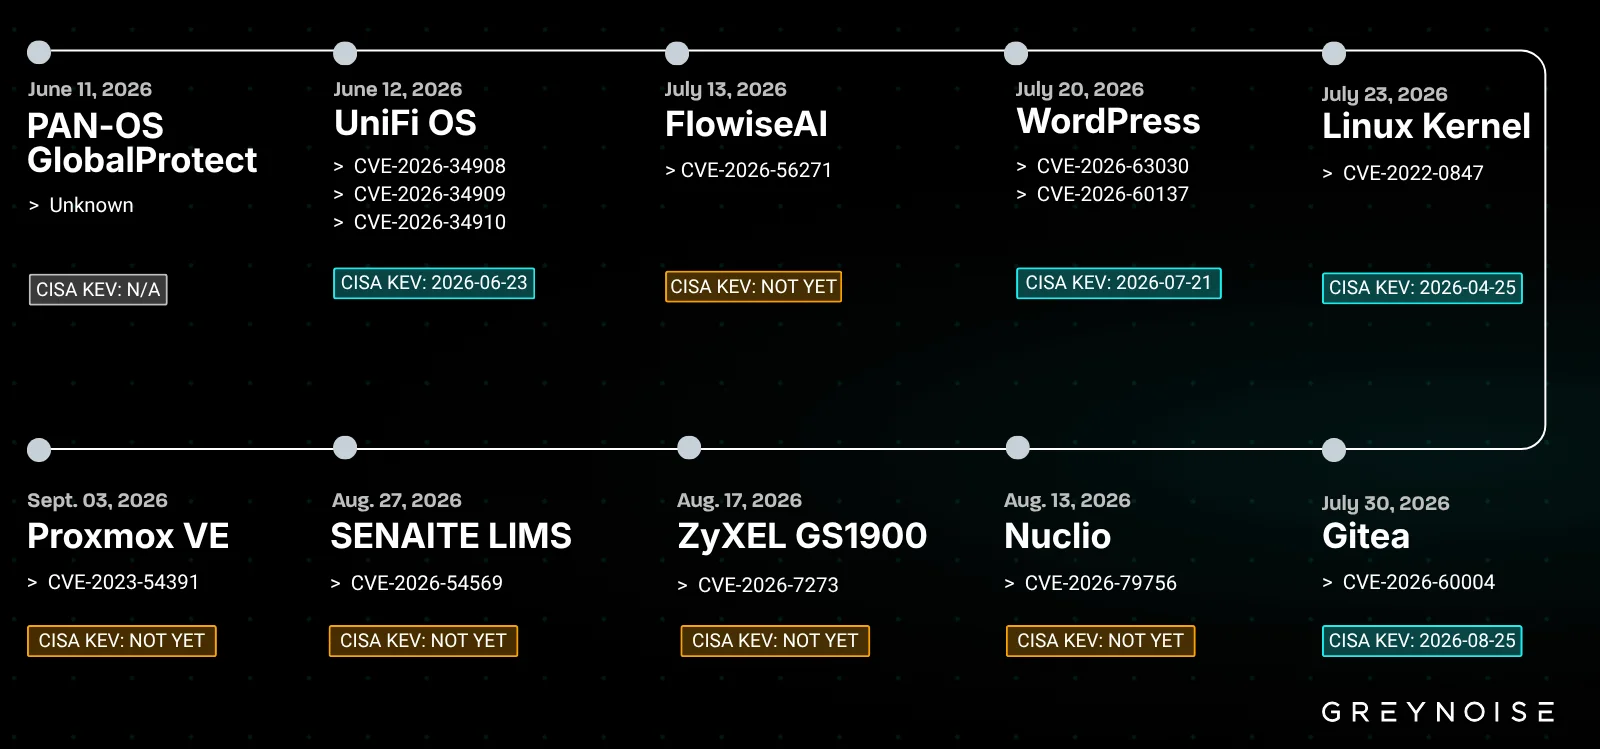
Het is de moeite waard om op te merken dat de bedreigingsacteur dezelfde is of overlapt met een cluster dat Acronis vorige week onthulde omdat het misbruik maakte van een onlangs onthuld beveiligingsprobleem in Gitea (CVE-2026-60004) om in te breken in internetgerichte instanties. Het cyberbeveiligingsbedrijf volgt de activiteit onder de naam Red Heron.
Naast de tekortkomingen van Gitea en Zyxel is waargenomen dat de tegenstander misbruik maakt van tekortkomingen in UniFi OS (CVE-2026-34908, CVE-2026-34909 en CVE-2026-34910), Flowise (CVE-2026-56271), WordPress (CVE-2026-63030 en CVE-2026-60137), Linux-kernel (CVE-2022-0847), Nuclio (CVE-2026-79756), SENAITE LIMS (CVE-2026-54569), Proxmox VE (CVE-2023-54391) en een niet-gespecificeerde fout Palo Alto Networks PAN-OS GlobalProtect-portals.
Zyxel heeft Lei Gu, Jun Cao, Zhiqing Rui, Jingzheng Wu en Tianyue Luo van ISCAS gecrediteerd voor het ontdekken en melden van de kwetsbaarheid. Op het moment van schrijven moet het bedrijf de waarschuwing nog herzien om actieve exploitatie te bevestigen.
In het licht van actieve uitbuiting zijn de agentschappen van de Federal Civilian Executive Branch (FCEB) verplicht om de oplossingen uiterlijk 24 september 2026 toe te passen, voor optimale bescherming.
Actieve exploitatie van Veeam Agent voor Windows-fout
Deze openbaarmaking komt nadat Arctic Wolf waarschuwde voor actieve exploitatie van CVE-2026-32996 (CVSS-score: 7,3), een kwetsbaarheid voor lokale escalatie van bevoegdheden in Veeam Agent voor Microsoft Windows waarmee een aanvaller met lokale toegang controle kan krijgen op SYSTEEMniveau over getroffen endpoints.
“Het probleem komt voort uit de afhandeling door de Veeam Endpoint Backup-service van verhoogde clientsessies via de lokale gRPC met de naam pipe \.pipeVeeamVAWServiceConnectionPipe”, aldus het bedrijf. “De service slaat een verhoogde beheerdersprincipal op in de cache tegen een clientgestuurde sessie-UID die niet gebonden is aan de aanvragende gebruiker of verbinding.”
“Omdat verhoogde sessie-UID’s worden geschreven naar C:ProgramDataVeeamEndpointSvc.VeeamEndpointBackup.log, die standaardgebruikers kunnen lezen, kan een aanvaller een geldige UID verkrijgen en deze misbruiken om opdrachten uit te voeren als SYSTEEM. De openbare GitHub PoC demonstreert dit door whoami uit te voeren en de uitvoer naar een bestand te schrijven.”
