
Cybersecurity-onderzoekers hebben details bekendgemaakt van een nieuwe campagne genaamd TAAK#STOMP dat een PowerShell-achterdeur levert die is ontworpen om gevoelige gegevens van gecompromitteerde hosts te verzamelen.
De achterdeur “oogst en exfiltreert automatisch zakelijke documenten, controleert het bestandssysteem in realtime op nieuwe bestanden, steelt wifi-wachtwoorden en klembordinhoud, maakt schermafbeeldingen en accepteert willekeurige externe opdrachten via twee redundante, token-geauthenticeerde C2-servers”, aldus Securonix-onderzoekers Akshay Gaikwad en Aaron Beardslee in een rapport gedeeld met The Hacker News.
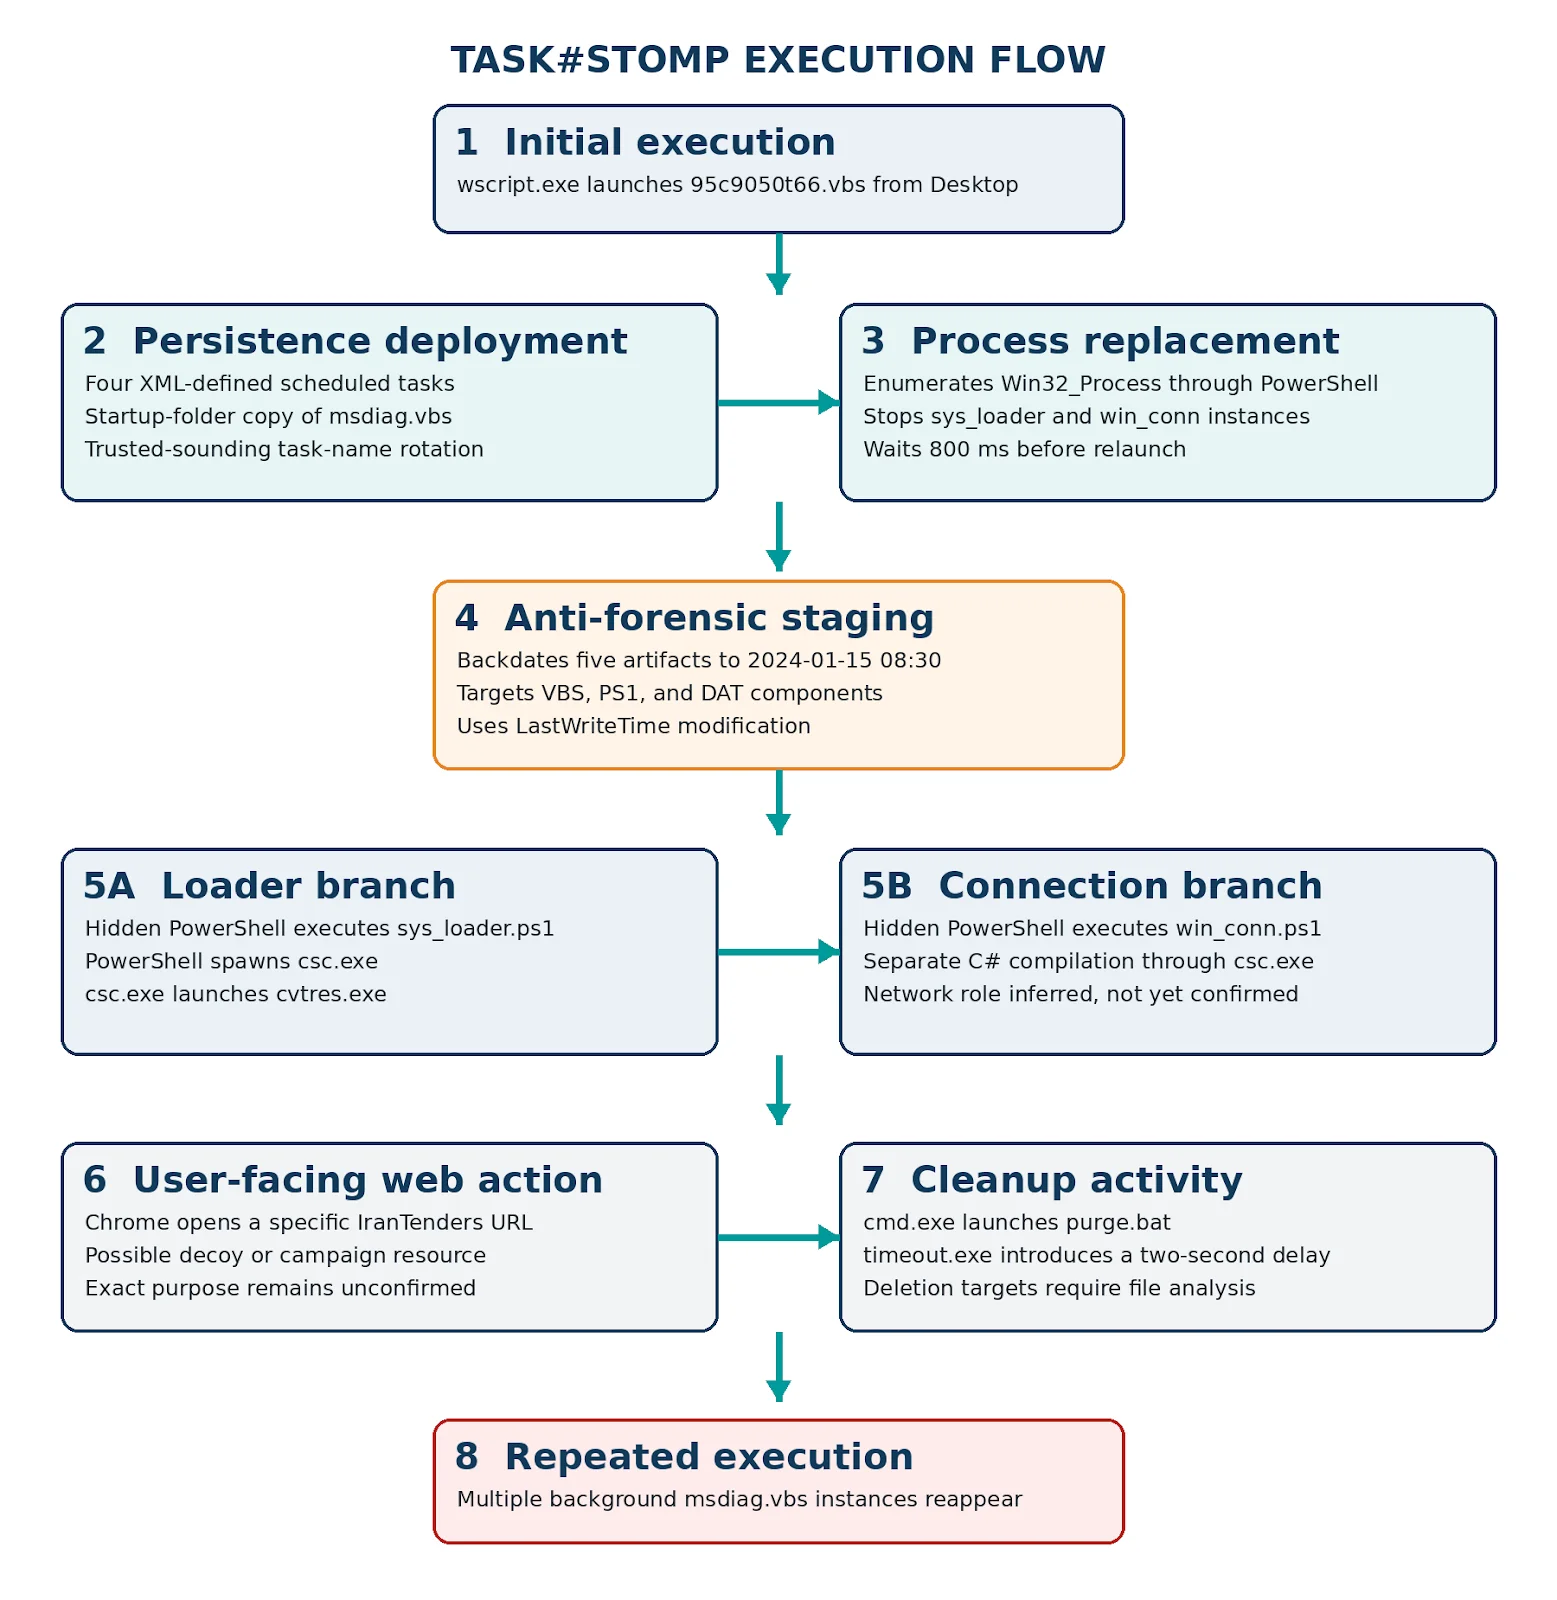
Het startpunt van de infectieketen is het gebruik van “wscript.exe” om een gecodeerd Visual Basic Script-bestand (VBScript) uit te voeren dat op het bureaublad van het slachtoffer wordt geplaatst (“95c9050t66.vbs”). Het exacte initiële toegangspad dat werd gebruikt om de lading af te leveren is onduidelijk, hoewel het mogelijk is dat dit via e-mailgebaseerde phishing of social engineering is gebeurd.
Door het een volledig willekeurige bestandsnaam te geven, wordt vermoed dat het de bedoeling was om op bestandsnamen gebaseerde detectiemechanismen te omzeilen. Het VBScript fungeert als orkestrator voor het tot stand brengen van persistentie op de host met behulp van geplande taken en het starten van daaropvolgende fasen.
De taken krijgen de namen Local Credential Manager, Network Audio Service, Windows Display Manager en Device Credential Handler om op te gaan in de reguliere activiteiten van het besturingssysteem en te voorkomen dat er alarmsignalen worden gegenereerd.
Het VBScript-installatieprogramma stelt ook een back-uppersistentiemethode in die de map Opstarten van Windows gebruikt om elke keer dat de gebruiker zich aanmeldt bij het systeem een andere scriptpayload (“msdiag.vbs”) te starten. In de volgende fase voert de malware PowerShell-opdrachten uit om eerder actieve instanties met geweld te beëindigen en ervoor te zorgen dat er slechts één actieve sessie bestaat
Deze strategieën, gecombineerd met doelbewuste wijziging van de tijdstempel (ook wel timestomping genoemd), verborgen uitvoering en opruimgedrag, duiden op een doelbewuste poging om oppervlakkige administratieve beoordelingen te omzeilen en forensische analyses te bemoeilijken. Het gebruik van redundante persistentiemethoden garandeert een voortdurende uitvoering, zelfs als een van deze faalt of wordt gedetecteerd en verwijderd.
De volgende fase omvat het uitvoeren van een paar verborgen PowerShell-opdrachten:
- sys_loader.ps1, dat “diag_pack.dat” decodeert en het stelen van documenten, toezicht en externe toegang initieert
- payload om metagegevens van het systeem, zakelijke documenten, Wi-Fi-wachtwoorden en klembordinhoud te stelen, te controleren op nieuw gewijzigde bestanden, schermafbeeldingen te maken en willekeurige PowerShell-opdrachten uit te voeren
- win_conn.ps1, dat “win_conn_cfg.dat” decodeert en een secundair, persistent C2-kanaal opzet met mogelijkheden voor het uitvoeren en verzamelen van opdrachten
“Het uitvoeren van de modules als afzonderlijke processen zorgt voor functionele scheiding en operationele redundantie: het falen of beëindigen van de ene tak verwijdert niet onmiddellijk de andere”, aldus Securonix.
Beide modules communiceren met dezelfde C2-infrastructuur (“corecloudfileshare(.)xyz” of “attachmentsharingdrive(.)xyz”). Interessant genoeg bevatten de twee componenten een wederzijdse watchdog-relatie waarin “diag_pack.dat” controleert of “win_conn.ps1” actief is, en het opnieuw opstart als dat niet het geval is, en omgekeerd.
Het uiteindelijke doel van de aanval is om een pad te bieden voor het continu verzamelen van documenten, diefstal van inloggegevens en klembord, het vastleggen van screenshots, redundante C2-communicatie en het uitvoeren van willekeurige code, terwijl gebruik wordt gemaakt van een reeks technieken om onder de radar te blijven.
In de laatste fase opent de VBScript-orkestrator Google Chrome in een gemaximaliseerd venster en opent een specifieke URL van “irantenders(.)com”, die een doorzoekbare database host van alle aanbestedingen en contracten die zijn uitgegeven door overheidsdepartementen en lokale autoriteiten in Iran. Het doel achter deze gebruikersgerichte webactie is onbekend.
Er is ook een batchscript (“purge.bat”) gelanceerd dat een vertraging van twee seconden inschakelt en waarschijnlijk een opruimactie uitvoert om sporen van de kwaadaardige activiteit te wissen. Dat gezegd hebbende, wat dit batchscript doet, is onbekend omdat de inhoud ervan niet is hersteld.
“Bedreigingsactoren maken routinematig misbruik van Windows Script Host, PowerShell, Task Scheduler en de .NET-toolchain om kwaadaardige uitvoering te combineren met legitieme administratieve activiteiten”, aldus de onderzoekers.
“TASK#STOMP demonstreert deze aanpak via een VBS-gecontroleerd raamwerk dat meerdere persistentie-ankers installeert en vervolgfunctionaliteit delegeert aan PowerShell en dynamisch gecompileerde C#-code. Door vrijwel volledig te vertrouwen op native Windows-componenten, vermindert de operatie de afhankelijkheid van conventionele uitvoerbare payloads en maakt individuele gebeurtenissen moeilijker te onderscheiden van goedaardige systeemactiviteit.”
