
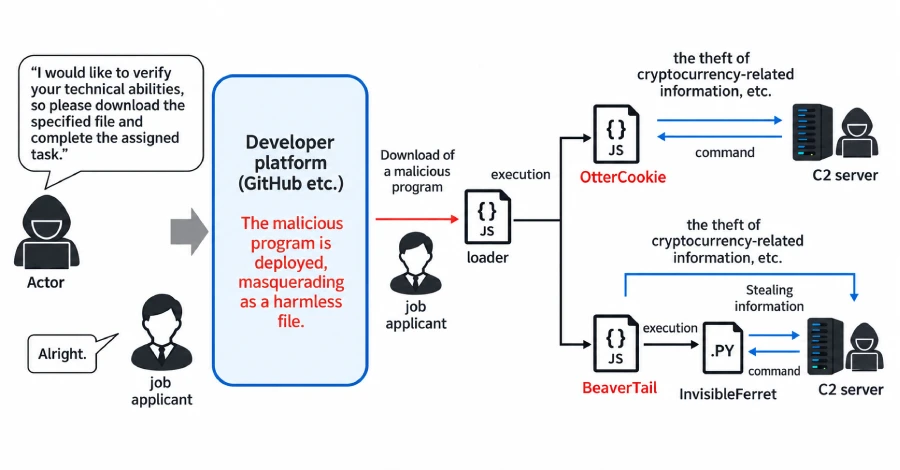
De Noord-Koreaanse dreigingsactoren achter de Besmettelijk interview Volgens een nieuw gezamenlijk cyberveiligheidsadvies hebben de campagne ten minste 30.000 apparaten in meer dan 100 landen gecompromitteerd en fondsen of accountgegevens van meer dan 7.000 cryptocurrency-portefeuilles overgeheveld.
De primaire doelwitten van de campagne zijn individuele webontwerpers, ingenieurs en specialisten op het gebied van cryptocurrency, blockchain en Web3-technologieën. In totaal hebben de dreigingsactoren naar schatting voor ten minste 10,71 miljoen dollar aan cryptocurrency van de slachtoffers geplunderd.
De waarschuwing komt met dank aan cyberveiligheids- en inlichtingendiensten uit Japan, de VS, Australië en Duitsland. De activiteit wordt gevolgd door de bredere cyberbeveiligingsgemeenschap onder de namen CL-STA-0240, DeceptiveDevelopment, DEV#POPPER, Famous Chollima, Gwisin Gang, PurpleBravo, Tenacious Pungsan, UNC5342, Void Dokkaebi en WaterPlum.
De cyberdreigingsgroep “voert cyberaanvallen uit door de computernetwerken van nietsvermoedende werkzoekenden te infiltreren, gevoelige informatie te verzamelen en cryptocurrency te stelen”, aldus de waarschuwing.
Er wordt vermoed dat zowel WaterPlum als enkele Noord-Koreaanse IT-medewerkers (ook bekend als PurpleDelta of Wagemole) opereren onder het 313 General Bureau of the Munitions Industry Department, wat een beoordeling uit juni 2025 van DTEX bevestigt. Bovendien zouden de twee clusters diep met elkaar verweven zijn, waarbij ze in sommige gevallen dezelfde IP-adressen gebruiken bij het benaderen van laptopfarms en bij het solliciteren naar posities bij Japanse cryptocurrency-uitwisselingen.
Contagious Interview, voor het eerst aan de kaak gesteld door Palo Alto Networks Unit 42, is een langlopende campagne die al sinds 2022 aan de gang is en zich richt op softwareontwikkelaars en IT-professionals in het hele wild door zich voor te doen als potentiële werkgevers en recruiters, en hen te benaderen op sociale mediaplatforms zoals LinkedIn onder het voorwendsel van lucratieve vacatures.
Zodra een eerste rapport tot stand is gebracht, instrueren de bedreigingsactoren de doelwitten om een taakbeoordeling of coderingstest te voltooien, waardoor een uit meerdere stappen bestaande infectieketen ontstaat die leidt tot de inzet van verschillende malwarefamilies, waaronder BeaverTail, InvisibleFerret, flexibleFerret, GolangGhost, PylangGhost, OtterCookie, RATatouille, OtterCandy en StoatWaffle.
De geboden toegang via de achterdeur wordt vervolgens door de tegenstander misbruikt om trojans voor externe toegang te leveren die permanente toegang en gegevensexfiltratie mogelijk maken.
“Sommige WaterPlum-actoren opereren ook als Noord-Koreaanse IT-medewerkers die websysteemontwerp- en ontwikkelingstaken uitvoeren op bedrijfswebsystemen voor klanten”, aldus de agentschappen, eraan toevoegend dat een laptopboerderij die wordt beheerd door een facilitator in Japan is geïdentificeerd en ontmanteld.
Bovendien is waargenomen dat WaterPlum online chatplatforms gebruikt om te communiceren met Amerikaanse en Japanse ontwikkelaars, terwijl er enablers in Japan, de VS en andere landen worden ingezet om laptopfarms op te zetten en te beheren voor apparaatbeheer op afstand.
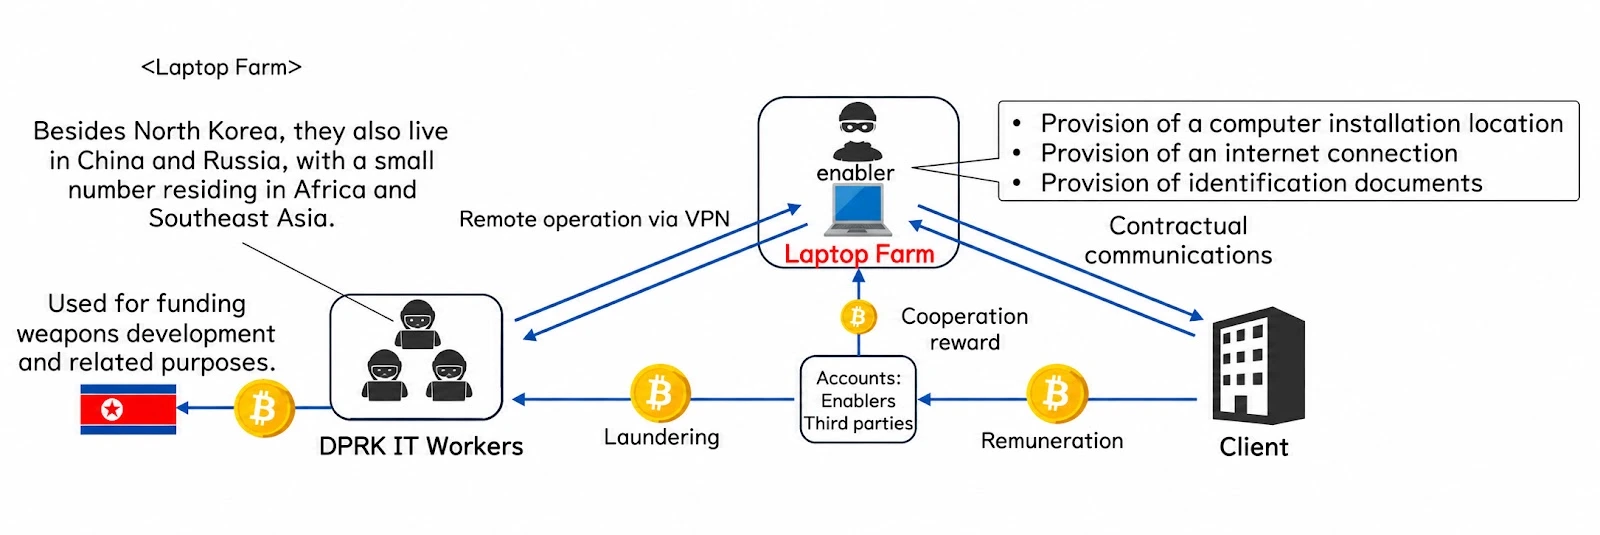
“Naast de onmiddellijke diefstal van inloggegevens bieden succesvolle infecties WaterPlum-acteurs kansen om te infiltreren in organisaties die gerichte ontwikkelaars in dienst hebben, waardoor spionage, diefstal van intellectueel eigendom en extra zijwaartse beweging in bedrijfsomgevingen mogelijk worden gemaakt”, merkten de agentschappen op. “Gestolen ID-afbeeldingen kunnen ook door Noord-Koreaanse IT-medewerkers worden gebruikt om zich voor te doen als slachtoffers en vreemde valuta te genereren.”
De dreiging van IT-werknemers breidt zich uit tot onenigheid over het werven van proxy’s
Als aanvulling op de offensieve cybercapaciteiten van Noord-Korea is er het beruchte IT-arbeidersprogramma, dat tot taak heeft illegale inkomsten voor het regime te genereren door banen in westerse bedrijven en elders onder valse identiteiten binnen te halen. De operatie staat er ook om bekend dat ze steeds meer vertrouwt op kunstmatige intelligentie (AI) om fictieve identiteiten te creëren en haar activiteiten wereldwijd uit te breiden.
Sekoia beschreef in zijn overzicht van de cyberoperaties van Noord-Korea het IT-werknemersprogramma als een aanpassing van een gevestigde praktijk waarbij ‘Noord-Koreaanse arbeidskrachten naar het buitenland werden gestuurd om data in vreemde valuta te verdienen tot in de jaren zestig en zeventig, te beginnen met houtkap in het Verre Oosten van de Sovjet-Unie, voordat het zich uitbreidde naar bouw-, textiel- en restaurantdiensten in Rusland, China, de Golf en Afrika.’
Volgens een analyse uit juli 2026 van de interne infrastructuur die verband houdt met de dreiging, zei Kudelski Security dat de belangrijkste doelwitten de VS en Japan lijken te zijn, waarbij de dreigingsactoren VPN-diensten zoals Astrill VPN en Mullvad gebruiken om exit-knooppunten in deze landen te verkrijgen.
In een rapport dat vorige week werd gepubliceerd, zei Silent Push dat het een Noord-Koreaanse IT-medewerker had geïdentificeerd die een nep-wervingszwendel verspreidde via een Discord-server met de naam ‘Mouse Review’, waarbij specifiek personen in de VS, de EU en Latijns-Amerika werden ingehuurd om als proxy’s op te treden en sollicitatiegesprekken bij te wonen om sancties, geografische blokkades en nalevingscontroles te omzeilen.
De door AI gegenereerde vacature beweert: “UW ROL IS EENVOUDIG, MAAR CRUCIAAL. Jij verzorgt de communicatie en interviews. Ik doe al het technische werk achter de schermen. Je krijgt consistent betaald voor je communicatie.”
Facilitators die uiteindelijk een baan veiligstellen, komen in aanmerking voor ergens tussen de $ 3.000 en $ 5.000, vervolgt de advertentie. “Voor live codeeruitdagingen kan ik op afstand toegang krijgen tot uw scherm en codeertaken voltooien terwijl u het gesprek soepel voortzet.”
“Het primaire doel van de Noord-Koreaanse IT-medewerker is het aannemen van proxy’s, waarbij westerse of Latijns-Amerikaanse (LATAM) burgers als ‘gezicht’ en wettelijke identiteit worden gebruikt om sancties, KYC-controles (identiteitsverificatie) en regionale aanwervingsbeperkingen te omzeilen’, aldus Silent Push. “De oplichting met vacatures biedt een financiële prikkel (35% aan de proxy, 65% aan de Noord-Koreaanse IT-werker) om buitenlanders te stimuleren om als financiële en identiteitsmuilezels te dienen.”
