
Cybersecurity-onderzoekers hebben details onthuld van een multi-platformcampagne die het Message Queuing Telemetry Transport (MQTT)-protocol gebruikt als communicatiekanaal om Windows- en Linux-systemen te besturen.
De opkomende malwarefamilie, met codenaam BamboeTokenwordt geacht sinds ten minste februari 2023 actief te zijn en te worden gebruikt bij aanvallen gericht op organisaties in Azië en Zuid-Amerika. Activiteit die verband houdt met de malware is pas in juli 2026 gedetecteerd.
Lumen Black Lotus Labs zei dat het de voorheen ongedocumenteerde malware op VirusTotal begin 2026 ontdekte, met bewijsmateriaal dat wijst op een ervaren bedreigingsacteur die erin is geslaagd om tot nu toe onopgemerkt te blijven. De initiële toegangsvector die wordt gebruikt om BambooToken te leveren, blijft onbepaald.
“De acteur gebruikte de ‘OnKey’-software van Tendyron om agenten naar gerichte machines te sideloaden”, zegt Black Lotus Labs in een rapport gedeeld met The Hacker News. “Tendyron maakt op hardware gebaseerde tokens die worden gebruikt in zwaarbeveiligde omgevingen om de identiteit van gebruikers te verifiëren voor toegang tot werkstations. Hun website vermeldt klanten in onder meer de financiële en overheidssectoren van China”
Tendyron OnKey is een Public Key Infrastructure (PKI) USB-beveiligingstoken en authenticatieapparaat van de tweede generatie, ontworpen om online bankieren en financiële transacties te beschermen. Op zijn website beweert Tendyron 190 miljoen tokens in omloop te hebben.
Hoewel noch het code-ondertekeningscertificaat van Tendyron, noch de bouwomgeving ervan zijn aangetast in verband met de activiteit, wordt vermoed dat de operators vertrouwen op binaire bestanden die kwetsbaar zijn voor sideloading van DLL’s om de aanval uit te voeren binnen gerichte netwerken waarop het programma waarschijnlijk is geïnstalleerd.
Bovendien zijn de meeste BambooToken-voorbeelden geüpload naar het VirusTotal-platform vanuit de Chinese IP-adresruimte, wat duidt op een gegevensverzamelingscampagne gericht op gebruikers binnen en andere buurlanden.
Het gebruik van MQTT, een lichtgewicht, publishing-subscribe netwerkprotocol, voor remote command-and-control (C2) is geen nieuw fenomeen. Al in januari 2023 werd de Chinese natiestaat-hackgroep, bekend als Mustang Panda, geobserveerd met behulp van een achterdeur genaamd MQsTTang die het IoT-berichtenprotocol gebruikte om opdrachten op gecompromitteerde hosts op te halen en uit te voeren.
Naast MQsTTang zijn er tot nu toe slechts een handvol campagnes geweest die MQTT hebben gebruikt –
- Een Android-malware genaamd Tizi die gevoelige gegevens uit verschillende berichten- en sociale-media-apps kan verzamelen en HTTPS of MQTT voor C2 kan gebruiken om zijn doelen te realiseren.
- Een malware-lader genaamd WailingCrab (ook bekend als WikiLoader) die wordt verspreid via e-mailberichten met bezorg- en verzendthema’s. Het wordt toegeschreven aan een cybercriminaliteitsgroep genaamd Bamboo Spider.
- Een operationele technologie (OT)-malware genaamd IOCONTROL (ook bekend als OrpaCrab) die zich heeft gericht op IoT- en SCADA-systemen in Israël en de VS.
Vroege iteraties van de BambooToken-agent werken door de C2-server uit een .DAT-bestand te extraheren, of terug te vallen op een hardgecodeerde server als het bestand niet wordt gevonden. Zodra deze stap is voltooid, gaat de malware verder met het verzamelen van systeemgegevens en deze naar de C2-server te verzenden (“chat5188(.)tk”). Als reactie hierop geeft de server opdrachten om een plug-in te laden, alle plug-ins te stoppen, de uitvoering van de malware te beëindigen en de verbinding met de C2-server te verbreken.
Volgende versies van de malware sideloaden een frauduleuze versie van een DLL (“OnKeyToken_KEB.dll”) die door het Tendyron OnKeySrv-programma wordt gebruikt om de host op te sommen en een opdrachtlus binnen te gaan die MQTT voor C2 gebruikt. Vanaf december 2025 is BambooToken in omvang uitgebreid om zich ook op Linux-hosts te richten, terwijl het nog steeds afhankelijk is van MQTT.
“De eerste versie van BambooToken werd geïnitieerd via een PowerShell-script”, vertelde Ryan English, informatiebeveiligingsingenieur bij Lumen Technologies Black Lotus Labs, aan The Hacker News. “Het PowerShell-script zou fungeren als een ‘stager’ door geheugen toe te wijzen en vervolgens het kwaadaardige bestand uit te voeren. We zijn van mening dat sideloading waarschijnlijk minder EDR-waarschuwingen zou activeren, en naarmate de campagne evolueerde, deden ook de TTP’s van de bedreigingsactoren dat.”
BambooToken is uitgerust om uitgebreide hostinformatie te verzamelen en een antivirusplug-in voor Windows te leveren die het Windows Management Instrumentation (WMI)-framework gebruikt om details over geïnstalleerde antivirusproducten op de machine te verzamelen en deze naar de C2-server te exfiltreren (“api80.c2iznja(.)com”).
“De domeinen gebruikten Cloudflare als proxy voor hun infrastructuur”, aldus Black Lotus Labs. “Eén domein dat verband hield met de campagne van 2025 kwam onlangs in de top 500.000 domeinen op Cloudflare Radar terecht. Het oudere domein stond in de top 1 miljoen op het hoogtepunt van de activiteiten in 2024, wat wijst op een wijdverspreide infectie in campagnes voor dit activiteitencluster.”
De dreigingsonderzoeksafdeling van Lumen zei ook dat het IP-adressen heeft geïdentificeerd die geolokaliseerd zijn in Singapore, Cambodja en Vietnam en communiceren met een van de actieve C2-knooppunten. Deze IP-adressen komen overeen met MikroTik- en DrayTek-routers. Daarnaast zijn er in Azië en Zuid-Amerika een tiental gecompromitteerde entiteiten gedetecteerd.
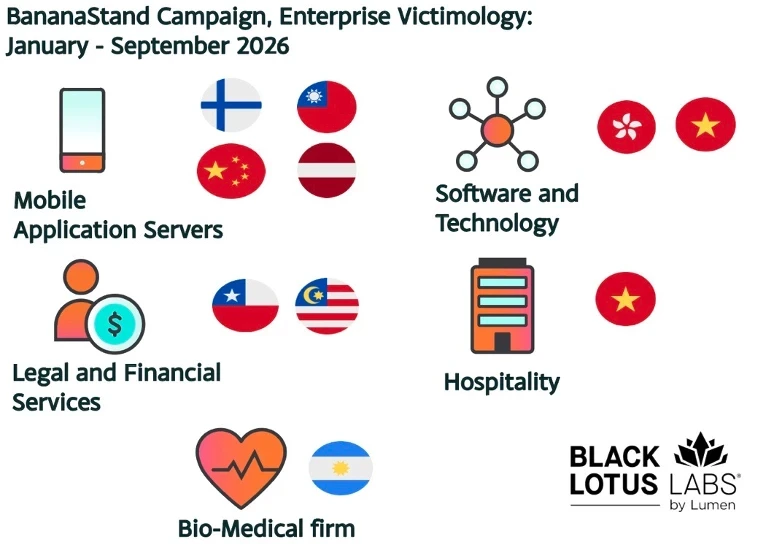
De overgrote meerderheid van de gecompromitteerde servers houdt verband met mobiele applicaties, evenals een GitLab-server in Hong Kong en een Vietnamees bedrijf dat een draagbaar apparaat voor levensstijlbeheer ontwikkelt. Andere doelwitten zijn onder meer een hotel in Vietnam, een biomedisch bedrijf in Argentinië, een advocatenkantoor in Chili, een cryptocurrency-website in Litouwen en een Maleisische financiële organisatie.
Het is op dit moment nog niet bekend wie er achter de activiteit zit. Maar het gebruik van DLL-sideloading, gekoppeld aan een SoftEther VPN-verbinding afkomstig van een Virtual Private Server (VPS) naar een van de C2-knooppunten, suggereert een Chinese nexus.
Een ander interessant aspect dat het vermelden waard is, is dat zowel MQsTTang als BambooToken begin 2023 rond dezelfde tijd opkwamen. Hoewel er geen bewijs is van enige overlap tussen de twee clusters van bedreigingsactiviteiten, zei Lumen dat het mogelijk is dat de bedreigingsacteur een blad uit het Mustang Panda-playbook had kunnen halen om zijn eigen malware bij te werken om MQTT in de komende versies te ondersteunen.
“Het gebruik van MQTT om talloze clients vanaf een centraal punt te besturen, gecombineerd met routering via Cloudflare, maakt grootschalige werking mogelijk via een onconventionele communicatiemethode”, concludeert Lumen.
“Wij zijn van mening dat de targeting van deze campagne uitgebreide gegevensverzameling ondersteunt. Mobiele apps en smartwatches die zijn verbonden met mobiele netwerken kunnen analyse van levenspatronen mogelijk maken; het targeten van financiële organisaties kan transactiegegevens blootleggen, en het aanvallen van horecasystemen kan reisgeschiedenis en plannen onthullen.”
