
Het Amerikaanse ministerie van Justitie (DoJ) heeft dinsdag de door de rechtbank geautoriseerde inbeslagname aangekondigd van internetdomeinen die verband houden met een gedistribueerde denial-of-service (DDoS)-for-hire-service bekend als NightmareStresser.
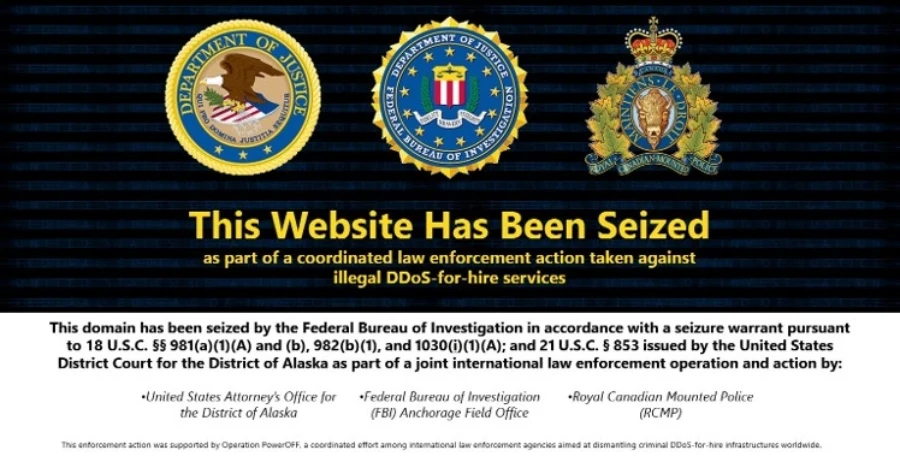
De domeinen in kwestie zijn: nachtmerrie-stresser(.)com en nachtmerriestresser(.)org. Bezoekers van de site worden nu begroet door een spandoek met de tekst:
“Dit domein is in beslag genomen door het Federal Bureau of Investigation in overeenstemming met een bevel tot inbeslagname krachtens 18 USC §§ 981(a)(1)(A) en (b), 982(b)(1) en 1030(i) (1)(A); en 21 USC § 853 uitgevaardigd door de United States District Court voor het District of Alaska als onderdeel van een gezamenlijke internationale rechtshandhavingsoperatie en -actie door: United States Attorney’s Office for the District van Alaska, Federal Bureau of Investigation (FBI) Anchorage Field Office, (en) Royal Canadian Mounted Police (RCMP).”
Deze zogenaamde opstartdiensten worden meestal geadverteerd als hulpprogramma’s voor stresstests, maar zijn gebruikt om aanvallen te vergemakkelijken die gericht zijn op een breed scala aan slachtoffers in de VS en elders, aldus het ministerie van Justitie. Enkele van de beoogde sectoren omvatten onderwijsinstellingen, overheidsinstanties, spelplatforms en miljoenen mensen.
“Deze aanvallen treffen niet alleen gerichte slachtoffers, maar kunnen ook de internetdiensten aanzienlijk verslechteren en internetverbindingen volledig ontwrichten”, aldus het DoJ in een verklaring.
Er wordt aangenomen dat NightmareStresser sinds 2022 is gebruikt om honderdduizenden daadwerkelijke of pogingen tot DDoS-aanvallen tegen slachtoffers over de hele wereld uit te voeren. Snapshots gemaakt door het internetarchief laten zien dat het domein “nightmarestresser(.)org” werd beveiligd tegen DDoS-aanvallen door een webinfrastructuurprovider genaamd BlazingFast.
In een rapport uit eind 2023 zei Searchlight Cyber dat NightmareStresser meer dan 566.000 geregistreerde gebruikers en 52 servers had, waarin staat dat het paneel de aanvaller in staat stelt het IP-adres of de URL te kiezen waarop hij zich wil richten, evenals het poortnummer, samen met opties om het aantal gelijktijdige aanvallen.
Op de inmiddels offline gehaalde website beweerde NightmareStresser de “enige DDoS-tool te zijn die 24×7 beschikbaar is en al meer dan 8 jaar non-stop draait.” Ironisch genoeg riep de site ook uit: “Al meer dan acht meedogenloze jaren is NightmareStresser niet ten onder gegaan. Niet één keer. Geen verdwijnende daden. Geen gebroken beloften. Gewoon rauwe, consistente dominantie, dag en nacht.”
Bovendien stond NightmareStresser klanten toe om in cryptocurrency te betalen en beschikte het over een “geavanceerd verwijzingssysteem” waarmee gebruikers krediet konden ontvangen wanneer hun verwijzingslink door een andere partij werd gebruikt om de website te bezoeken, ongeacht of er onmiddellijk of later aankopen werden gedaan. “Doorverwezen gebruikers zijn permanent aan uw account gekoppeld, wat betekent dat u krediet verdient voor elke verlenging of aankoop die zij in de loop van de tijd doen”, aldus de website.
De diensten die door het platform werden aangeboden, omvatten geavanceerde Layer 4-versterkingsmethoden en verschillende bypasses op Layer 4 via UDP/TCP en Layer 7, waarbij werd beweerd dat ze CAPTCHA’s, geoblokken en snelheidslimieten kunnen omzeilen. Een andere functie die op de website wordt geadverteerd is een ‘Stop Alles’-bedieningsknop die volgens de operators kan worden gebruikt om alle laag 4- of laag 7-overstromingen te stoppen.
“Het maakt niet uit hoeveel actieve overstromingen er plaatsvinden, of het nu op Laag 4 of Laag 7 of beide is, één klik is voldoende om ze onmiddellijk te stoppen”, aldus een webpagina die reclame maakt voor de functies van NightmareStresser. “Geen zoeken, geen vertragingen, geen verwarring. Slechts één knop precies wanneer u hem nodig heeft.”
De verwijdering maakt deel uit van een langlopende inspanning genaamd Operation PowerOFF, een gecoördineerd wetshandhavingsinitiatief dat gericht is op het wereldwijd ontmantelen van criminele DDoS-for-hire-infrastructuren. In december 2022 behoorde een ander domein dat aan NightmareStresser was gekoppeld (“nightmarestresser(.)com”) tot de 48 domeinen die door het DoJ in beslag werden genomen.
Eerder deze april leidde een soortgelijke operatie tot de verstoring van 53 domeinen en de arrestatie van vier mensen in verband met verschillende commerciële DDoS-diensten (distributed denial-of-service) die door ruim 75.000 cybercriminelen werden gebruikt.
In totaal hebben deze rechtshandhavingsacties twaalf beklaagden aangeklaagd die DDoS-for-hire-diensten faciliteerden en meer dan 100 daaraan gekoppelde internetdomeinen in beslag namen.
“Het vandaag aangekondigde onderzoek bouwt voort op het succes van de eerdere zaken door zich te richten op alle bekende booter-sites, er zoveel mogelijk te sluiten en een publieke voorlichtingscampagne te ondernemen”, aldus het DoJ.
