
Cryptocurrency exchange Bitget bevestigde woensdag dat aanvallers die vorige week 387,5 miljoen dollar stalen, misbruik maakten van een zero-day-fout in beveiligingsproducten van derden, daarbij verwijzend naar lopende onderzoeksresultaten van SlowMist.
“Hun onderzoek bracht kwaadwillige activiteiten aan het licht waarbij beveiligingsproducten van derden betrokken waren, waaronder een zero-day-kwetsbaarheid, en herstelde een aangepaste tool die door de aanvaller werd gebruikt om ongeoorloofde opnames te initiëren”, zei Bitget in een bericht op X.
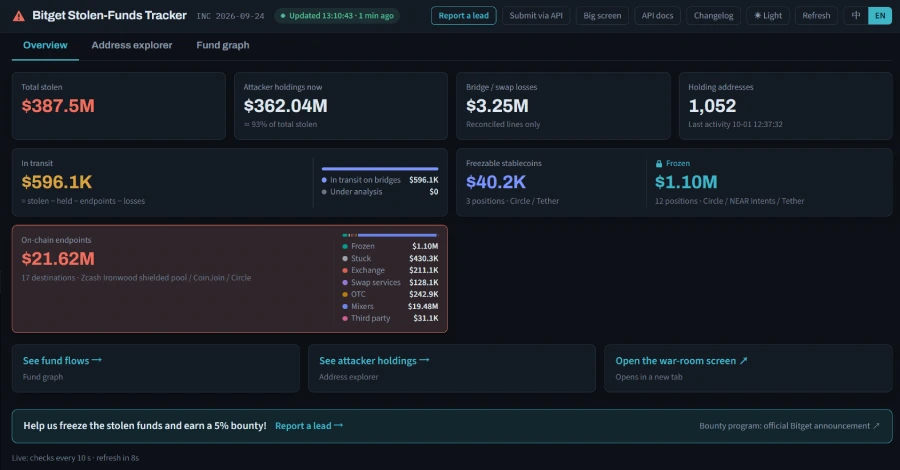
Op 24 september 2026 maakte de cryptocurrency-uitwisseling bekend dat bedreigingsactoren $387,5 miljoen uit zijn warme portemonnee hadden gestolen via een reeks ongeautoriseerde overdrachten, wat ertoe leidde dat alle opnames tijdelijk werden stopgezet. Bijna $632.700 aan cryptocurrency-activa zijn bevroren door Circle, Tether en NEAR Intents.
In een daaropvolgende analyse zei Bitget dat de aanvallers de fout misbruikten om interne inloggegevens op hoog niveau te verkrijgen en deze te gebruiken om frauduleuze opnameopdrachten aan het portemonneesysteem te geven en “abnormale overdrachten te initiëren die de bestaande risicocontroles omzeilden”. Bitget heeft sindsdien de relevante externe leverancier op de hoogte gebracht en de getroffen functionaliteit uitgeschakeld in afwachting van de voltooiing van een oplossing.
Het incident had gevolgen voor elf blockchains, waaronder Ethereum, XRP Ledger, Zcash, TRON, Arbitrum, Optimism, Base, BNB Smart Chain, Avalanche, Algorand en Celestia. Tot nu toe geïdentificeerde getroffen activa zijn onder meer XRP, ETH, USDT, ZEC, ATOM, USDC, USD0, XAUt, BNB, AVAX, TRX, ALGO en TIA.
Volgens een nieuw voortgangsrapport gepubliceerd door SlowMist dateert de vroegste kwaadaardige activiteit die verband houdt met de hack van 31 augustus 2026.
“Een dienst die op een van de knooppunten van Product A draaide, werd getroffen door een zero-day-kwetsbaarheid”, aldus het bedrijf. “De aanvaller voerde een verborgen script uit tijdens het serviceproces, lanceerde een opdracht om de omgevingsvariabele met het databasewachtwoord te lezen en maakte verbinding met de database.”
“Gelijkaardige verborgen-script-activiteit werd waargenomen op twee andere knooppunten op 23 en 25 september. Deze bevindingen tonen aan dat de getroffen serviceomgevingen al waren gecompromitteerd voordat de activa werden overgedragen.”
Vervolgens zou de bedreigingsacteur op 25 september 2026 toegang hebben gekregen tot het beheerplatform van een ander product (genaamd Product B) door de identiteit van een interne medewerker te gebruiken en drie opeenvolgende pogingen te doen om systeemopdrachten in de taakparameters van het product te injecteren om kwaadaardige bestanden te schrijven.
“De aanvaller heeft vervolgens code ingediend via het webuitvoeringseindpunt van het platform, in een poging de serverconfiguratie te wijzigen, een communicatierelaisbestand te schrijven en kwaadaardige programmabestanden in batches te uploaden en samen te stellen”, voegde het blockchain-beveiligingsbedrijf eraan toe.
Een andere belangrijke bevinding heeft betrekking op het gebruik door de dreigingsactoren van een op maat gemaakt instrument om de activa over te hevelen. SlowMist zei dat het programma tot de verwijderde bestanden behoorde die het had hersteld. De tool was sterk afgestemd op de opnamelogica van het portemonneesysteem en begon op 25 september 2026 om 01:49 uur met het uitvoeren van cryptocurrency-diefstal.
Uit het onderzoek van Mandiant, eigendom van Google, naar het incident is gebleken dat de aanvallers ongeoorloofde toegang hebben verkregen tot bepaalde beveiligingsapparatuur van derden (dwz A en B), en deze toegang vervolgens hebben gebruikt om lateraal in de portemonnee-omgeving van Bitget te komen.
“De bedreigingsacteur heeft een webshell op beveiligingsapparaat B geplaatst en een Command-and-Control (C2)-verbinding tot stand gebracht”, aldus Mandiant. “Met behulp van de permanente toegang op beveiligingsapparaat B verplaatste de bedreigingsactor zich lateraal naar de productieportemonnee-jobserver van Bitget en implementeerde kwaadaardige pakketten.”
“De bedreigingsacteur heeft netwerk- en beveiligingsapparatuur gecompromitteerd en gebruikt om kwaadaardige pakketten te verspreiden en controle te krijgen over de portemonnee-jobserver.”
Bitget zei dat IP-gedragspatronen en on-chain-analyse erop wijzen dat de aanval werd uitgevoerd door Noord-Koreaanse bedreigingsactoren, waarbij Elliptic en TRM Labs portemonnee-overlappingen blootlegden die werden gebruikt om illegale opbrengsten uit eerdere hacks wit te wassen.
