
Het Amerikaanse ministerie van Justitie (DoJ) heeft woensdag aanklachten aangekondigd tegen een 50-jarige Amerikaanse en Israëlische staatsburger wegens vermeende oplichting van ransomware-slachtoffers door de aanvallers in het geheim te betalen voor het verkrijgen van decryptors, terwijl hij beweert bedrijfseigen tools te gebruiken om hun gegevens te herstellen.
Zohar Pinhasi (ook bekend als Zack Silver en Zack Green) is beschuldigd van twee aanklachten wegens draadfraude en één aanklacht wegens samenzwering met draadfraude. Indien veroordeeld, riskeert de beklaagde een gevangenisstraf van maximaal 20 jaar per feit.
“Door ten onrechte te beweren dat hij de ransomware ontsleutelde zonder de loskopers te betalen, maakte de beklaagde zijn cliënten opnieuw tot slachtoffer, terwijl hij er zelf een flinke winst uit haalde”, zegt de Amerikaanse procureur Joseph Nocella, Jr. voor het Eastern District van New York.
Pinhasi, eigenaar en exploitant van een bedrijf uit Florida genaamd MonsterCloud, zou valse verklaringen hebben afgelegd aan ransomware-slachtoffers, hen aansporen geen losgeld te betalen en beweren dat hij over ‘eigen tools’ en ‘geavanceerde decoderingstechnieken’ beschikte die gebruikt konden worden om versleutelde gegevens te herstellen zonder toe te geven aan losgeld.
Op zijn website beweert MonsterCloud dat het “geavanceerde decoderingstechnieken en geavanceerde technologie” gebruikt om gegevens te herstellen. In een sectie genaamd “Moet ik het losgeld betalen?” staat: “Het betalen van losgeld aan cybercriminelen garandeert geen positief resultaat. In feite dient het alleen maar om hun illegale gedrag aan te moedigen en te belonen.”
In een vraag-en-antwoordsessie die op zijn site werd gepubliceerd, ging MonsterCloud ook in op de vraag “Betaalt u losgeld namens uw klanten om gegevens te herstellen?”, waarbij staat: “Hoewel we er sterk voor pleiten om zelf geen losgeld te betalen, hebben we uitgebreide ervaring met het werken met ransomware-daders en nemen we soms onze toevlucht tot andere middelen om het ransomware-incident voor onze klanten op te lossen. Alle voorwaarden worden beschreven in ons servicecontract.”
In tegenstelling tot wat wordt beweerd, waren er geen gespecialiseerde tools om de gegevens te ontsleutelen. In plaats daarvan benaderde Pinhasi de cybercriminelen en betaalde hen in ruil voor het verkrijgen van een decryptor om de informatie te herstellen.
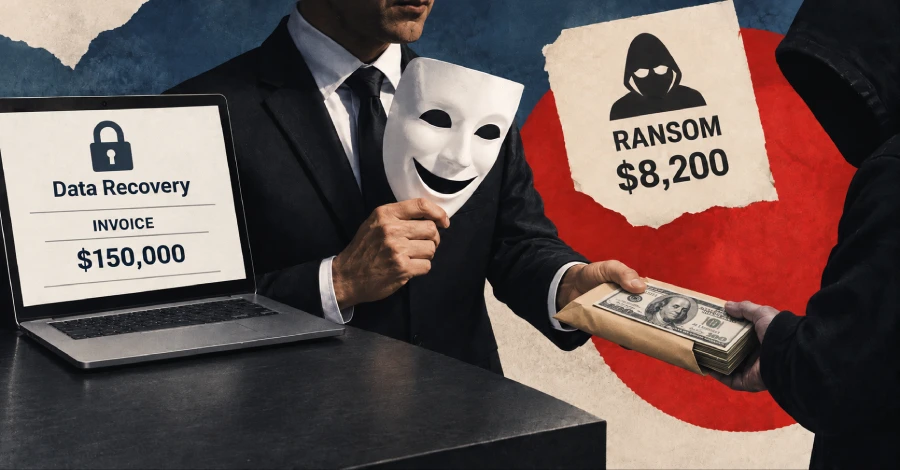
Pinhasi zou de klanten van MonsterCloud een vergoeding in rekening hebben gebracht die “aanzienlijk hoger” was dan het losgeld dat in het geheim aan de criminelen werd betaald. In één zaak in augustus 2023 betaalde de beklaagde een losgeld van ongeveer $8.200 aan een bedreigingsacteur en bracht hij de cliënt ongeveer $150.000 in rekening.
Bij een ander incident in of rond oktober 2021 betaalde Pinhasi een losgeld van ongeveer $ 236.000 en bracht hij de klant ongeveer $ 380.000 in rekening. In totaal wordt Pinhasi ervan beschuldigd klanten ruim 19 miljoen dollar in rekening te hebben gebracht en meer dan 8 miljoen dollar aan losgeld te hebben betaald.
“Zohar Pinhasi beweerde, zoals beweerd, ransomware te repareren zonder de onderliggende dreiging te verhelpen”, zegt adjunct-directeur James C. Barnacle Jr. van het Amerikaanse Federal Bureau of Investigation (FBI). “In plaats daarvan maakte hij van de crisis van het slachtoffer zijn eigen winstcentrum. Deze misleiding is onaanvaardbaar.”
