
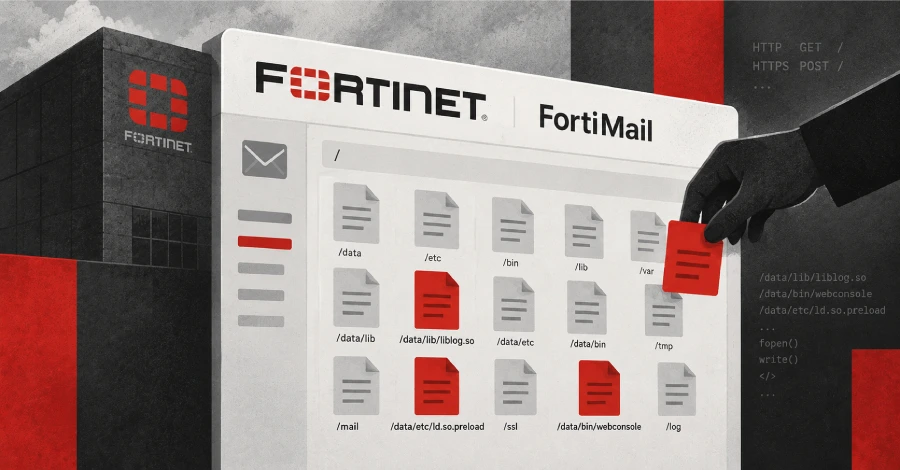
De Amerikaanse Cybersecurity and Infrastructure Security Agency (CISA) heeft donderdag een kritiek beveiligingslek met gevolgen voor Fortinet FortiMail toegevoegd aan de Known Exploited Vulnerabilities (KEV)-catalogus, na berichten over actieve exploitatie.
De kwetsbaarheid, bijgehouden als CVE-2026-104286 (CVSS-score: 9,8), stelt niet-geverifieerde aanvallers in staat willekeurige bestanden op het onderliggende systeem te schrijven.
“Een onjuiste beperking van een padnaam tot een beperkte map (‘path traversal’) (CWE-22) en een onjuiste neutralisatie van de kwetsbaarheid van NULL-bytes of NULL-tekens (CWE-158) kunnen een niet-geverifieerde aanvaller in staat stellen willekeurige bestanden op het onderliggende systeem te schrijven via vervaardigde HTTP- of HTTPS-verzoeken”, aldus Fortinet in een advies.
Het beveiligingslek heeft gevolgen voor de volgende versies:
- FortiMail 8.0.0 t/m 8.0.1 (Upgrade naar aankomend 8.0.2 of hoger)
- FortiMail 7.6.0 t/m 7.6.6 (Upgrade naar aanstaande 7.6.7 of hoger)
- FortiMail 7.4.0 t/m 7.4.8 (Upgrade naar aankomend 7.4.9 of hoger)
- FortiMail 7.2.0 t/m 7.2.9 (Upgrade naar tak 7.4 of hoger)
Fortinet heeft erkend dat er misbruik is gemaakt van de kwetsbaarheid en dringt er bij klanten op aan de volgende oplossingen toe te passen totdat er oplossingen beschikbaar zijn voor bepaalde versies:
- Schakel ondersteuning voor IBE-functies uit met de volgende CLI-opdracht:
config system encryption ibe
set status disable
end
- Schakel de toegang tot de FortiMail-beheerinterface vanaf internet uit of beperk de toegang alleen vanaf vertrouwde privénetwerken.
Fortinet heeft Gwendal Guégniaud van het Fortinet Product Security-team de eer gegeven om de fout te ontdekken en te rapporteren. Het heeft de volgende indicatoren van compromis gedeeld:
-
IP-adressen –
- 79.141.169(.)187
- 45.129.0(.)192
-
Bestanden –
- /data/lib/liblog.so (toegevoegd)
- /data/bin/webconsole (toegevoegd)
- /data/bin/mailservice (toegevoegd)
- /data/etc/ld.so.preload (toegevoegd)
- /bin/smit (aangepast)
- /data/etc/httpd.conf (gewijzigd)
- /data/migadmin.tar.gz (gewijzigd)
In het licht van actieve uitbuiting wordt de Federal Civilian Executive Branch (FCEB)-agentschappen aanbevolen om de patch of tijdelijke oplossingen vóór 4 oktober 2026 toe te passen.
De ontwikkeling komt als gevolg van een aantal beveiligingsfouten in Check Point (CVE-2026-85102 en CVE-2026-93616), Arista VeloCloud Orchestrator (CVE-2026-93952), F5 BIG-IP Access Policy Manager (CVE-2026-94127), Cisco Catalyst SD-WAN Manager (CVE-2026-76504) en Citrix NetScaler ADC en NetScaler Gateway (CVE-2026-88771 en CVE-2026-88772) worden in het wild uitgebuit.
