
De politie in Spanje heeft een 16-jarige gearresteerd die volgens onderzoekers de leiding heeft over de KillSec-ransomwaregroep. KillSec wordt beschuldigd van het stelen van gegevens van organisaties en het dreigen deze op de leksite te publiceren, tenzij ze betalen.
De 16-jarige was een van de drie mensen die op 30 september werden gearresteerd, toen de politie ook de controle over die plek overnam.
Onderzoekers identificeerden hem als de vermoedelijke beheerder en belangrijkste exploitant van KillSec, zei de politie van Hamburg op 1 oktober. Politie en openbare aanklagers in Hamburg, Duitsland, leidden de operatie.
De Guardia Civil en de Mossos d’Esquadra, beide Spaanse politiediensten, hielden hem vast in Alicante en doorzochten een huis en een kantoor in een hotel in de provincie. Hun gezamenlijke verklaring, verspreid door elperiodic.com, noemt hem een van de beheerders van de groep en de vermoedelijke hoofdbeheerder ervan.
De andere twee gearresteerde mensen zijn twintigers, één in Groot-Brittannië en één in Roemenië, vertelde een woordvoerder van Europol, het politiebureau van de Europese Unie, aan Reuters.
Amerikaanse aanklagers in Puerto Rico en het kantoor van de FBI in San Juan namen deel aan de operatie. Puerto Rico heeft een uitleveringsverzoek ingediend voor de man die in Groot-Brittannië is gearresteerd, aldus de woordvoerder van Europol.
In Roemenië hebben aanklagers van DIICOT, het directoraat voor georganiseerde misdaad en terrorisme van het land, op 30 september een 24-jarige aangehouden en vier huizen in Boekarest en de provincie Vaslui doorzocht. Er loopt een onderzoek naar hem wegens het vormen van een georganiseerde criminele groep, illegale toegang tot een computersysteem, ongeoorloofde overdracht van computergegevens, illegale handelingen met apparaten of software en chantage, volgens de verklaring van DIICOT, verspreid door de krant Bursa.
Op 1 oktober vroegen de aanklagers een rechtbank in Boekarest om hem dertig dagen in hechtenis te houden. Hij wordt verondersteld onschuldig te zijn. De politie van Hamburg omschreef alle drie de arrestaties als voorlopig.
Rechercheurs hebben verdachten in 4 rollen geïdentificeerd: een beheerder, een ontwikkelaar, een onderhandelaar en een aangeslotene. Een affiliate is een externe partner die de ransomware-tools van een groep gebruikt om aanvallen uit te voeren.
De vermoedelijke ontwikkelaar werd in augustus 18 jaar en was minderjarig toen enkele van de vermeende overtredingen plaatsvonden. Hij is geïdentificeerd, maar niet gearresteerd, meldde Reuters.
Noch de politie van Hamburg, noch DIICOT zeiden in hun verklaringen welke rollen de in Groot-Brittannië en Roemenië gearresteerde mannen zouden vervullen.
De politie voerde acht huiszoekingen uit in Spanje, Griekenland, Groot-Brittannië en Roemenië. Ze beveiligden minstens 110 terabytes aan gegevens tegen verdere ongeoorloofde toegang toen ze de leklocatie overnamen.
Tijdens het onderzoek hebben de Hamburgse onderzoekers ook vijf servers afgesloten, waaronder de hoofdserver van KillSec en een aantal die werden gebruikt om gegevens van slachtoffers op te slaan. Ze plaatsten een politiebevel voor inbeslagname op 5 domeinen van de groep.
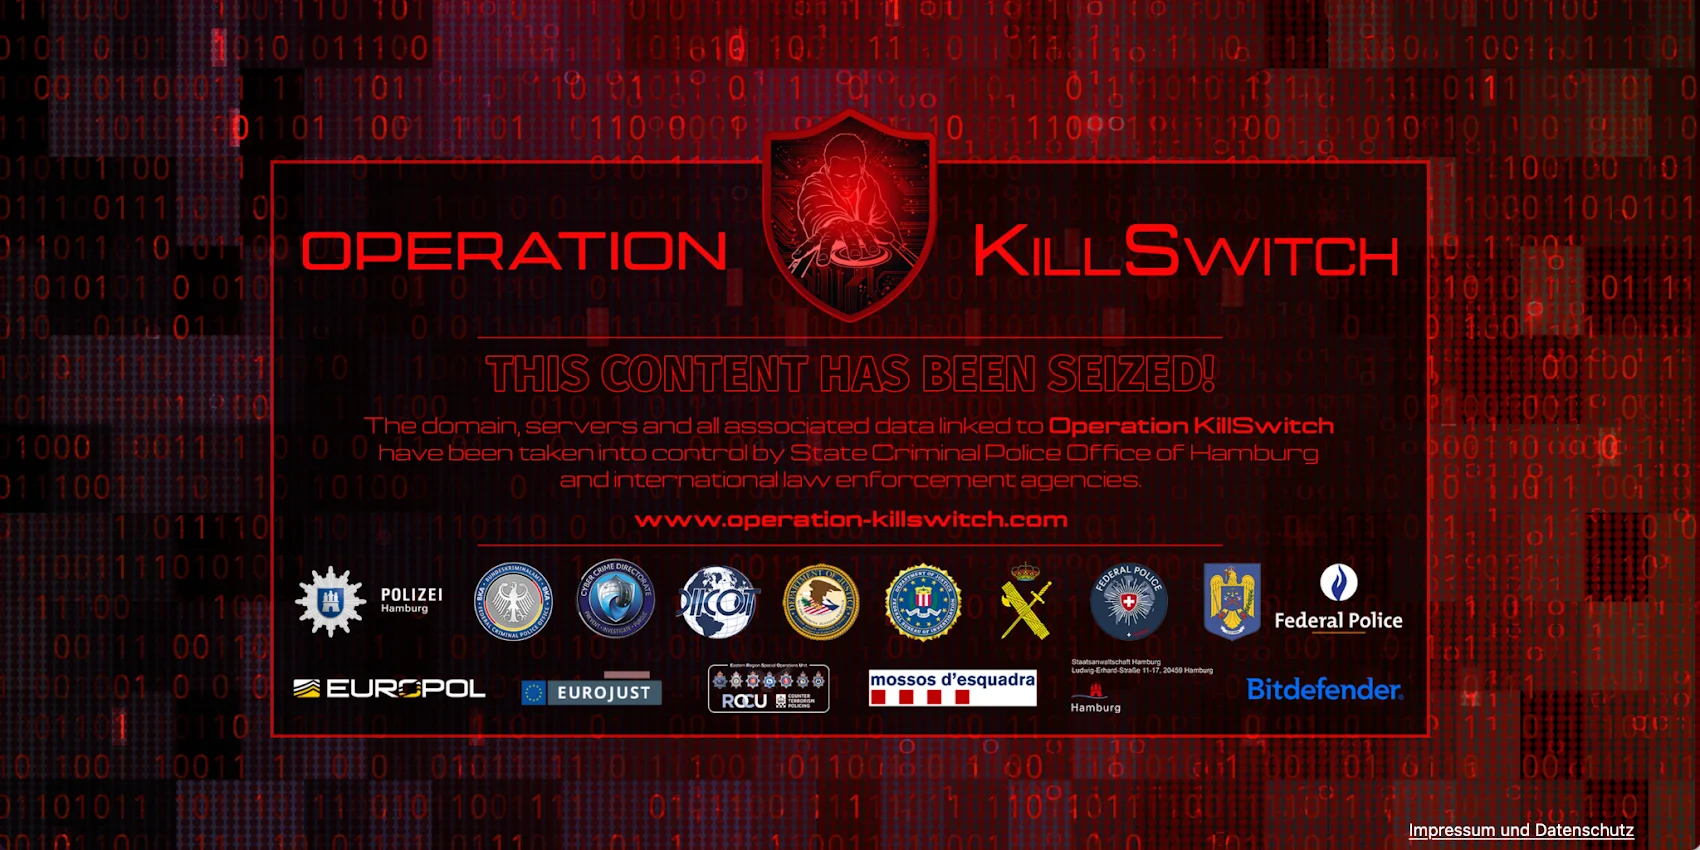
In Spanje hebben agenten computerapparatuur, telefoons en portemonnees voor cryptocurrency in beslag genomen. Uit een eerste analyse zijn transacties gebleken die overeenkomen met losgeldbetalingen van sommige slachtoffers, aldus de Spaanse politie.
Het onderzoek van de Guardia Civil begon in 2025 vanuit samenwerking met het FBI-kantoor in San Juan, Puerto Rico, gericht op het vinden van mensen die banden hebben met KillSec en die mogelijk in Spanje wonen. Op basis van één enkele profielfoto identificeerden de onderzoekers de verdachte, die in de provincie Alicante woonde.
De Mossos d’Esquadra openden hun eigen zaak na een aanval op een Catalaanse organisatie begin 2025 waarvan zij vermoeden dat het het werk van KillSec was. De schade werd geschat op bijna € 1 miljoen.
Autoriteiten in verschillende landen begonnen begin 2025 met het onderzoeken van aanvallen die aan KillSec werden toegeschreven. Europol en het EU-agentschap voor justitiële samenwerking, Eurojust, coördineerden het werk, en beveiligingsbedrijven Bitdefender en Group-IB ondersteunden het onderzoek.
Hoe KillSec zijn slachtoffers afpersde
KillSec kreeg toegang tot organisaties door misbruik te maken van softwarekwetsbaarheden en slecht beveiligde toegangspunten, met name cloudopslag, aldus de politie van Hamburg. De leden kopieerden vervolgens gevoelige interne gegevens naar servers die zij controleerden.
De groep noemde zijn slachtoffers op zijn dark web-leksite en dreigde hun gegevens te publiceren tenzij ze losgeld betaalden. Wanneer een slachtoffer niet betaalde, konden de gestolen bestanden gratis worden gedownload.
Het onderzoek heeft betrekking op ongeveer 1.000 vermoedelijke aanslagen wereldwijd. Tot nu toe zijn er ongeveer 500 als succesvol aangemerkt, en beide cijfers kunnen veranderen naarmate onderzoekers het in beslag genomen bewijsmateriaal doornemen.
Onderzoekers hebben ook ontdekt hoe de groep AI gebruikte om zijn infrastructuur op te bouwen en te exploiteren en potentiële slachtoffers te identificeren, aldus de politie van Hamburg. Hun verklaring geeft geen verdere details.
DIICOT-aanklagers zeiden dat leden ook toegangsgegevens kochten die te koop werden aangeboden op het dark web, de slachtoffers voorbeelden van hun eigen gegevens stuurden als bewijs en dreigden de gegevens aan andere criminele groepen te verkopen als er geen losgeld werd betaald.
De Spaanse politie schatte het aantal slachtoffers op ruim 280. De groep “kreeg substantiële losgeldbetalingen”, zei Europol in een door Reuters geciteerde verklaring.
De instanties noemen KillSec een ransomwaregroep, maar het gedrag dat zij beschrijven is gegevensdiefstal en afpersing.
Beveiligingsbedrijf Rapid7 meldde in 2025 dat KillSec begon als een hacktivistische groep, actief sinds minstens 2021, en in oktober 2023 overging op ransomware. De ransomware, KillSecurity 2.0 en 3.0, is ontworpen om bestanden te versleutelen, hoewel de groep bij sommige incidenten slachtoffers afpersde met alleen gestolen gegevens. In juni 2024 begon het de ransomware aan te bieden aan aangesloten bedrijven, een model dat bekend staat als ransomware-as-a-service.
Wat open blijft
Eurojust zei dat de deelnemende autoriteiten “met succes een ransomwaregroep hebben gesloten” en hun onderzoek nu zullen voortzetten. De politie van Hamburg zei dat het onderzoek naar andere mogelijke leden wordt voortgezet.
Onderzoekers onderzoeken de in beslag genomen apparaten en gegevens en traceren het geld van de groep, inclusief cryptocurrency. Het bewijsmateriaal kan meer slachtoffers, aanslagen en verdachten identificeren.
