
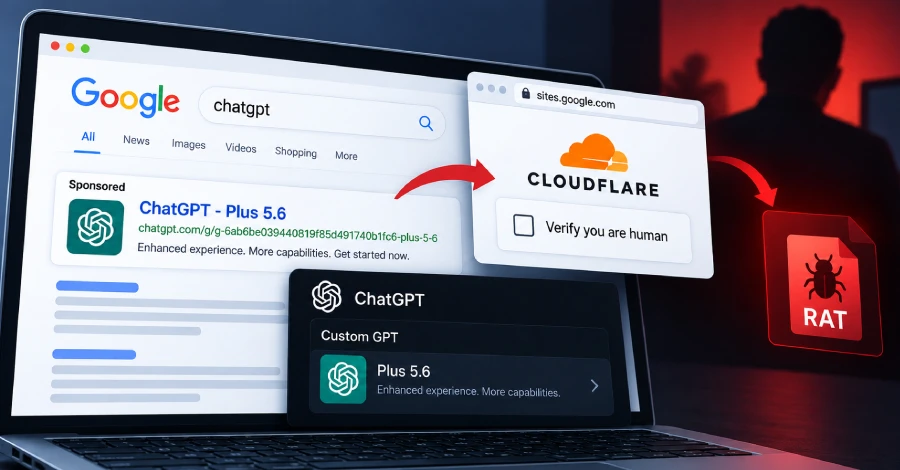
Bedreigingsactoren maken misbruik van ChatGPT Custom GPT’s om ze te vermommen als legitieme productaanbiedingen en om nietsvermoedende slachtoffers naar kwaadwillende sites te leiden die ClickFix-lokmiddelen gebruiken om malware af te leveren.
Huntress, die de activiteit eind september 2026 observeerde, zei dat dit het misbruik markeert van nog een ander kenmerk van vertrouwde kunstmatige intelligentie (AI)-platforms. Eerdere campagnes hebben gedeelde gesprekken met AI-chatbots en kwaadaardige Claude Artefacts bewapend om stealer-malware en trojans voor externe toegang (RAT’s) te verspreiden.
Aangepaste GPT’s verwijzen naar een gepersonaliseerde versie van ChatGPT waarmee gebruikers, zoals de naam al aangeeft, aangepaste instructies kunnen definiëren, referentiebestanden kunnen uploaden en specifieke vaardigheden kunnen inschakelen om unieke taken uit te voeren zonder enige codering. Ze worden gehost op de legitieme ChatGPT-website met de aangepaste GPT-naam bovenaan.
“Bij de incidenten die we zagen, hadden de slachtoffers interactie met een door de aanvaller gemaakte Custom GPT, die geprogrammeerd was om op hun aanwijzingen te reageren met een bericht met een Google Sites-link”, aldus Huntress. “Deze link bracht hen vervolgens naar een aanval in ClickFix-stijl, die leidde tot het downloaden en uitvoeren van een kwaadaardig MSI-installatieprogramma.”
Het installatieprogramma initieert vervolgens een DLL-sideloadingketen die verantwoordelijk is voor het laden van shellcode, die wordt gebruikt om een persistentiescript en een RAT-payload te starten. Als onderdeel van de campagne zijn maar liefst 40 gebruikers besmet.
Het startpunt van de aanval is een gesponsord resultaat voor zoekopdrachten zoals ‘chatgpt’ op Google. De twee aangepaste GPT-links worden hieronder vermeld:
- chatgpt(.)com/g/g-6ab595ad6554819181b686d4876efb80-plus-5-6
- chatgpt(.)com/g/g-6ab6ba039440819185ed491740b11cf8-plus-5-6
Gebruikers die uiteindelijk interactie hebben met de aangepaste GPT met de naam ‘Plus 5.6’, krijgen een ‘Service Availability Notice’ te zien waarin ze worden geïnstrueerd om hun abonnementsniveau te upgraden of naar een back-up Google Sites-domein te gaan vanwege ‘beperkte beschikbaarheid op het primaire domein’.
Om nietsvermoedende gebruikers ertoe aan te zetten voor de laatste optie te kiezen, wordt in de mededeling ook het bericht weergegeven: “Wij raden u aan het back-updomein te gebruiken als u onmiddellijke toegang nodig heeft.”
Mocht het slachtoffer dit toch doen, dan presenteert het domein van Google Sites een valse Cloudflare CAPTCHA-controle die een ClickFix-aanval activeert, waardoor het slachtoffer wordt misleid om een kwaadaardige PowerShell-opdracht te kopiëren en uit te voeren. De PowerShell-opdracht wordt gebruikt om een MSI-installatieprogramma (“ISOSimple.msi”) te implementeren, dat misbruik maakt van een legitiem, door Canon ondertekend binair bestand (“COTFileReadApp.exe”) om een frauduleuze DLL (“ceiinfolog.dll”) te sideloaden.
De DLL is volgens Huntress de echte Canon DLL die is gewijzigd om een tweede, niet-ondertekende DLL (“rdCore.dll”) te laden, die vervolgens een gecodeerde lader uit een .WAV-audiobestand haalt (“Common.Integrator.Preview.wav”). Hoewel dit niet de eerste keer is dat bedreigingsactoren hun lading in audio- en videobestandsformaten hebben gesmokkeld, zijn er eerder WAV-verborgen ladingen waargenomen in verband met Octowave Loader-campagnes.
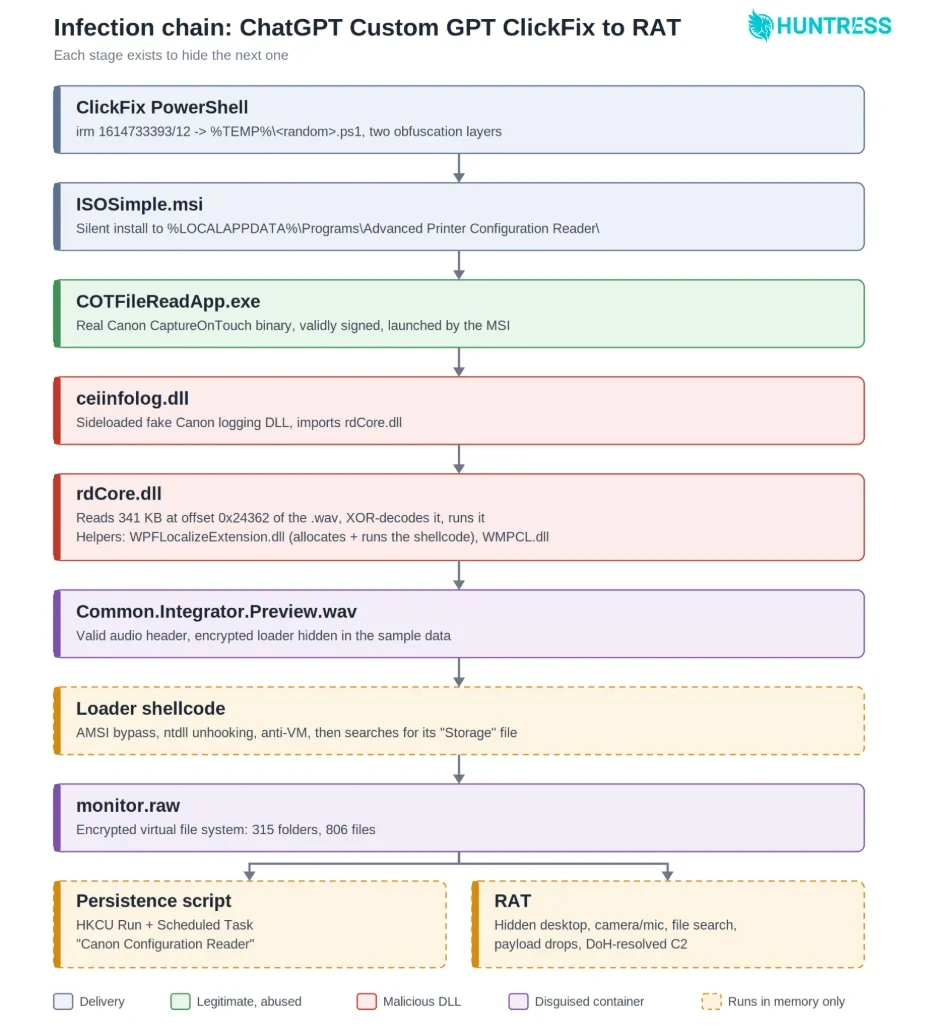
In de laatste fase gaat de loader-shellcode verder met het uitpakken van de trojan en een persistentiescript van een gecodeerd bestandssysteem (“monitor.raw”), maar niet voordat AMSI wordt omzeild, “ntdll.dll” wordt losgekoppeld om monitoring van de gebruikersmodus door beveiligingsprogramma’s te omzeilen, en anti-virtuele machinecontroles worden uitgevoerd door CPU-leveranciersreeksen te controleren op basis van verschillende VMware-, VirtualBox-, Hyper-V-, QEMU-, Xen- en Parallels-stuurprogramma’s en -services.
De trojan ondersteunt een breed scala aan functies:
- Documenten geïnstalleerde antivirus, Microsoft Defender-status en systeemprofiel
- Voert externe bureaubladsessies uit en schermt “uitzendingen”.
- Legt de camera-invoer van het eindpunt, de microfoon en systeemaudio vast.
- Herkent 17 webbrowsers en kan de standaardbrowser starten.
- Zoekt bestandsinhoud op het hele systeem met behulp van een ingebouwde bestandsbeheercomponent.
- Verwijdert secundaire payloads (zoals .EXE, .DLL en .MSI) en scripts (zoals PowerShell, batch, VBScript en JavaScript) en voert deze uit
“Om zijn C2-server te vinden, die de strings de ‘Gate’ noemen, gebruikt de RAT DNS-over-HTTPS via Cloudflare-, Google- en Quad9-servers,” zei Huntress. “De zoekopdrachten gaan binnen het gewone HTTPS-verkeer naar bekende resolvers, zodat ze nooit in lokale DNS-logboeken verschijnen.”
Er wordt vermoed dat de servergegevens diep in de code verborgen zijn in gecodeerde vorm of tijdens runtime worden opgehaald. Het is consistent gebleken dat de RAT-malware een legitiem ondertekend binair bestand (“GOMCam2024.exe”) plaatst dat Google Chrome start met een wegwerpbrowserprofiel in de map “%TEMP%”.
“Over het algemeen blijven bedreigingsactoren vertrouwde platforms omzetten in overtuigende toegangspunten voor social engineering, hetzij via de Custom GPT-functie van ChatGPT, hetzij via Google Sites voor het hosten van een ClickFix-aanval”, aldus Huntress.
De bevindingen vallen samen met de ontdekking van meerdere ClickFix-georiënteerde campagnes in het wild –
- Het gebruik van phishing-websites die worden gehost op Google Sites en die OpenAI Codex en Anthropic Claude nabootsen om vertrouwen te wekken en een valse installatieprompt weer te geven, waarbij ClickFix wordt gebruikt om stealer-malware rechtstreeks in het geheugen te verspreiden en uit te voeren. De dief kan een vingerafdruk van de host nemen en contact opnemen met een extern domein om de volgende fase van de payloads op te halen om gegevens en diefstal van cryptocurrency-portemonnees uit te voeren.
- Een waarschijnlijk gecompromitteerde website die EtherHiding gebruikt om JavaScript op te halen dat een ClearFake reCAPTCHA-verificatieprompt weergeeft om slachtoffers te dwingen een kwaadaardige opdracht uit te voeren die een WebDAV-pad opent en een DLL ophaalt. De DLL-payload initieert een meerfasig proces om Amatera Stealer te verwijderen. De dief voert, naast het overhevelen van gevoelige gegevens, drie secundaire payloads uit: een NativeAOT-lader, ZigCryptoStealer en een Go reverse TCP-proxy. Er is een andere build van de stealer gevonden die NetSupport Manager installeert. Sommige van deze aanvallen waren gericht op Oekraïense overheidssystemen en worden toegeschreven aan een aan Rusland verbonden activiteitencluster dat wordt gevolgd als UAT-10820.
- Het gebruik van malvertising, phishing-e-mails en een gecompromitteerde winkelwebsite om gebruikers naar een nep-interstitiële Cloudflare-pagina te leiden die is opgezet op een betrouwbare hostingprovider (AS202412, geregistreerd bij OMEGATECH LTD uit de Seychellen) om kwaadaardige ladingen te leveren, waaronder een getrojaniseerd installatieprogramma dat een infostealer dropt, een Node.js-implantaat en een batchscript dat persistentie tot stand brengt via een Windows Active Setup-registersleutel.
- Een ClickFix-campagne die ten minste sinds november 2025 actief is en een cluster van 31 gecompromitteerde zakelijke websites gebruikt om een valse CAPTCHA-lokmiddel weer te geven dat een dropper levert, die vervolgens een PowerShell-script uitvoert om persistentie in te stellen en een C2-agent die EtherHiding gebruikt door de Polygon-blockchain te ondervragen om de C2-server te identificeren en deze vervolgens te gebruiken om willekeurige PowerShell-opdrachten te ontvangen en uit te voeren.
“Wat begon als een algemene achterdeur voor toegang op afstand, is sindsdien waargenomen als een real-time banking trojan die inloggegevens en tweefactorcodes van grote banken en cryptocurrency-uitwisselingen kan onderscheppen terwijl de slachtoffers ze typen”, aldus GuidePoint Security.
