
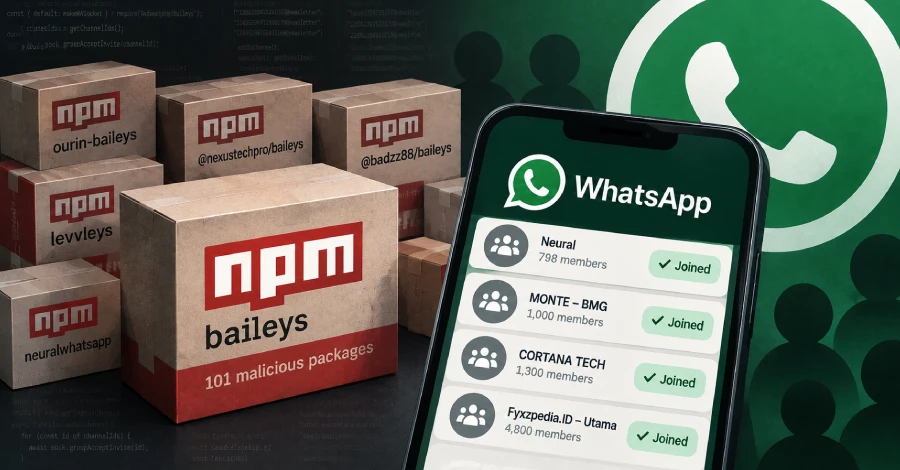
Cybersecurity-onderzoekers hebben een cluster van 101 npm-pakketten geïdentificeerd die worden gebruikt om ontwikkelaars te vangen in een WhatsApp-groepsabonneecampagne genaamd PhantomSub.
“De kwaadaardige pakketten misbruiken het open source-project ‘Baileys’ WhatsApp om de slachtoffers zonder hun toestemming aan groepen toe te voegen”, zeiden OX Security-onderzoekers Nir Zadok, Moshe Siman Tov Bustan en Vitalii Chepurko in een technisch artikel dat maandag werd gepubliceerd.
Deze pakketten zijn gezamenlijk 490.000 keer gedownload, waarvan 116.000 in de afgelopen 30 dagen. De namen van enkele pakketten staan hieronder:
- ourin-baileys
- @nexustechpro/baileys
- @badzz88/baileys
- @ostyado/baileys
- levleys
- @vanzxy/baileys
- @yudzxml/baileys
- @chatunity/baileys
- @kelvdra/baileys
- neuralwhatsapp
- lelie-baileys
- @fyxzpediaa/baileys
- noxleyss
- @xrelly-stack/borgtocht
- alipclutch-baileys
- kurobails
- eliteprotech-baileys
- @xayz/baileys
- chromestaff-baileys
- @sanzoffc/baileys
- @sairidev/baileys-new
- cloud-baileys
- @nyzzpediaa/baileys-nieuw
- ishumdz-borgtocht
- nishiki-borgtocht
- diezyclutch-baileys
- oktz-baileys
- mijn-auto-follow
Details van de activiteit kwamen voor het eerst aan het licht in augustus 2026, toen SafeDep zei dat het een reeks Baileys npm-forks had geïdentificeerd die kwaadaardig gedrag vertoonden, zoals het heimelijk laten volgen van het WhatsApp-account van het installatieprogramma om kanalen te volgen die de pakketauteur beheert en het injecteren van de advertentie-URL van de auteur in elke afbeelding en video die de bot verzendt.
Vervolgens maakte het Xygeni Security Research Team eerder deze maand details bekend van een andere Baileys-mod genaamd “@dappaoffc/baileys-mod”, waarvan ook werd vastgesteld dat hij de geverifieerde WhatsApp-botsessie van de ontwikkelaar abonneert op door aanvallers gecontroleerde nieuwsbriefkanalen.
De analyse van OX Security heeft drie verschillende varianten van de malware blootgelegd, die elk verschillende manieren implementeren om met de abonnementsroutine om te gaan:
- Variant 1 (19 pakketten), die tijdens runtime kanaal-ID’s ophaalt van GitHub
- Variant 2 (60 pakketten), die kanaal-ID’s in leesbare tekst in de broncode insluit
- Variant 3 (14 pakketten), die kanaal-ID’s in de broncode in gecodeerde en versluierde vorm insluit
Een van de WhatsApp-groepen zou in Indonesië gevestigd zijn en adverteert met accounts voor mobiele games en applicaties, zoals Mobile Legends: Bang Bang en TikTok. In deze berichten wordt ook een telefoonnummer vermeld dat is gekoppeld aan een Indonesisch zakelijk WhatsApp-account met de naam ‘Dan’.
Enkele van de andere geïdentificeerde groepen en kanalen worden hieronder vermeld:
- Neural (798 volgers), dat de verkoop van Resource Supplies (RSS) op de markt brengt met behulp van JualanRSS, een online marktplaats die in-game bronnen verkoopt, zoals voedsel, erts, steen, hout en goud.
- MONTE – BMG (1.000 volgers)
- CORTANA TECH (1.300 volgers)
- Fyxzpedia.ID – Utama (4,800 volgers)
“De kanalen die we konden identificeren zijn meestal kleine botverkoper- en ‘markt’-kanalen, grotendeels Indonesisch, waar het aantal volgers dient als sociaal bewijs voor de verkoop van botscripts, diensten voor het bouwen van bots, ‘premium’ APK’s en het stimuleren van sociale media”, aldus OX Security.
“Veel pakketten in deze campagne zijn niet onafhankelijk. Dezelfde kanaal-ID’s, dezelfde externe kanaallijsten en dezelfde GitHub-accounts verschijnen in pakketten met verschillende namen en uitgevers. Een gedeeld kanaal betekent een gedeelde begunstigde: degene die het kanaal bezit, verzamelt volgers van elk pakket dat erop gericht is, degene die het pakket heeft gepubliceerd.”
Ontwikkelaars wordt geadviseerd om te controleren of ze zijn toegevoegd aan de WhatsApp-groepen, deze te blokkeren, detectieregels te configureren voor het blokkeren van de kwaadaardige npm Baileys-pakketten en geen pakketten te gebruiken waarvoor het persoonlijke WhatsApp-account moet zijn gekoppeld.
