
Volgens beveiligingsbedrijf Cleafy bouwen en publiceren de operators van RatHat de Android-banktrojan en controleren ze geïnfecteerde telefoons vanaf een webconsole. Cleafy heeft sinds april 2026 bijna 100 implementaties van die console getraceerd. Volgens het bedrijf past dit in een malware-as-a-service-model, waarbij elke klant een afzonderlijk exemplaar gebruikt.
De console slaat op wat de malware van elke telefoon verzamelt, inclusief sms-berichten en wachtwoorden die zijn ingevoerd in valse inlogschermen die over bank-apps zijn gelegd.
De nieuwste versie vraagt het Gemini AI-model van Google om op basis van die berichten het banksaldo van elk slachtoffer te schatten en de telefoons te sorteren in groepen met een hoge en een gemiddelde waarde.
Niets in de monsters die Cleafy heeft geanalyseerd, gebruikt het model om geld te verplaatsen. Zijn rol is “beslissen welke slachtoffers de tijd van een operator waard zijn”, aldus het bedrijf.
Eén console, drie versies
De malware op de telefoons van slachtoffers is sinds eind 2025 weinig veranderd, zegt Cleafy. De console daarachter is vervangen.
Voorbeelden van eind 2025 en februari 2026 verbonden met een eerdere console genaamd Fisher. Tussen april en september 2026 waren er drie nieuwe versies in gebruik, allemaal opgebouwd uit dezelfde code.
De eerste noemt zichzelf BlackCat Remote Control Management. De volgende twee heten Panda Workshop V5 en V6.
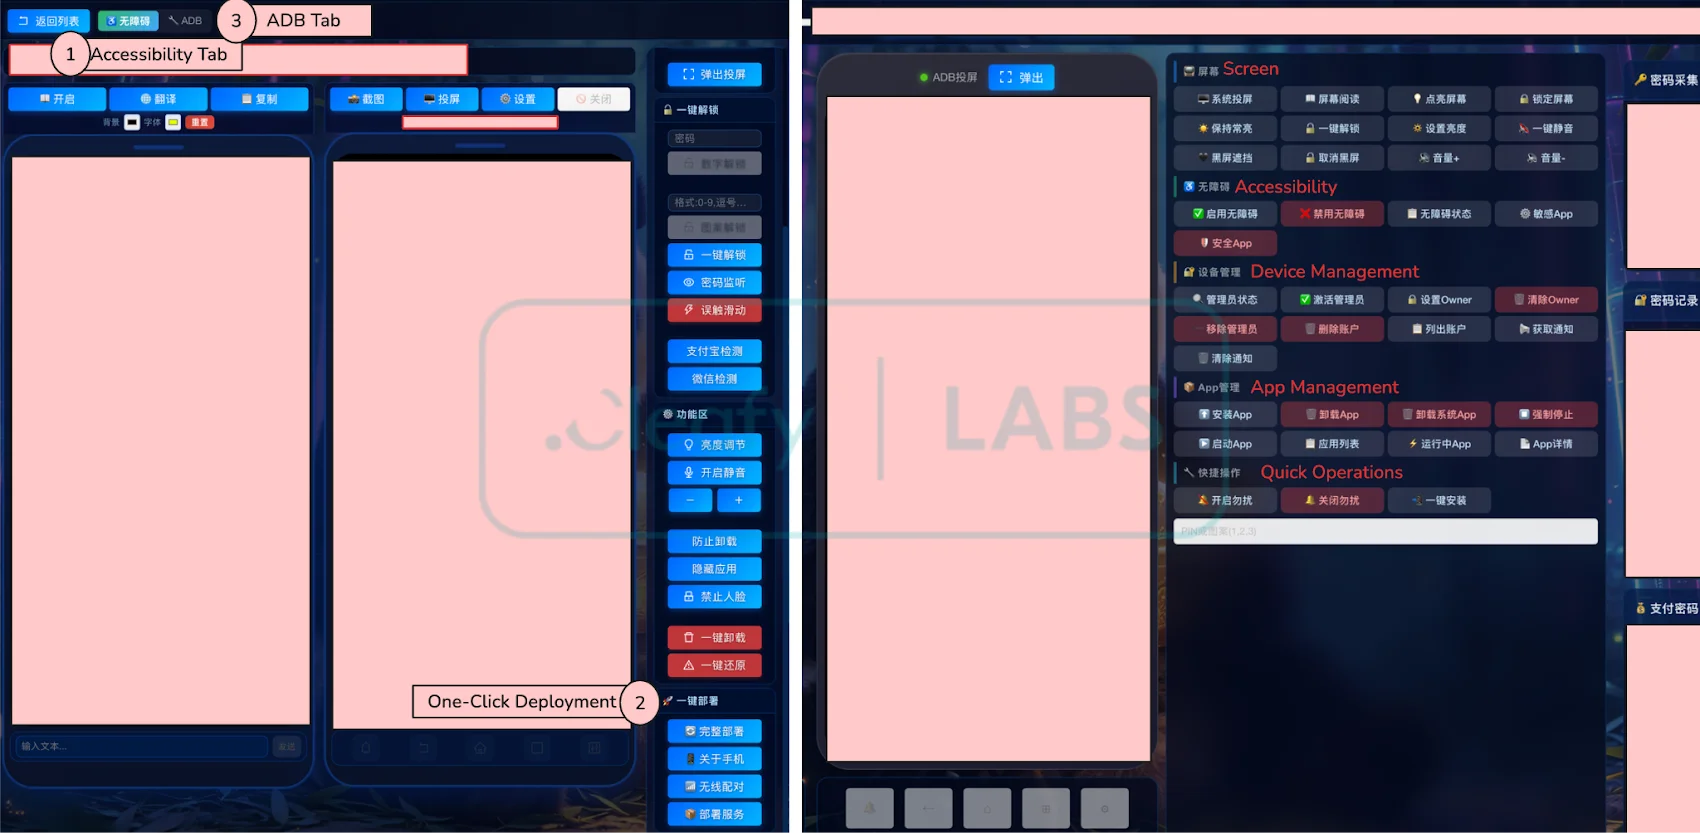
Elke versie is ook een bouwtool. Vanaf de console kan een operator de malware bouwen, verbergen in een ongevaarlijk ogende app en ondertekenen. De console publiceert vervolgens de voltooide app naar Amazon S3 of naar een webserver, zonder dat de operator de hostinginstellingen hoeft aan te raken.
De console kan de app ook volgens een schema opnieuw opbouwen, bijvoorbeeld elk uur. Elke herbouw creëert een nieuw bestand van dezelfde malware, die volgens Cleafy gericht is op beveiligingstools die bekende bestanden herkennen aan hun hash.
De nieuwste versie voegt ook sjablonen toe voor valse downloadpagina’s, waaronder een genaamd Google Store.
Shell-toegang met één klik
RatHat bereikt telefoons via sms-berichten en online advertenties die naar downloadsites van derden leiden, ontdekte Zimperium eerder deze maand.
Eenmaal geïnstalleerd, vraagt de app om toegankelijkheidstoegang, waardoor een app het scherm kan lezen en voor de gebruiker kan tikken. Hiermee maakt de app draadloze foutopsporing mogelijk, leest de koppelingscode van het scherm en maakt verbinding met de Android Debug Bridge (ADB) van de telefoon, een foutopsporingstool die in Android is ingebouwd.
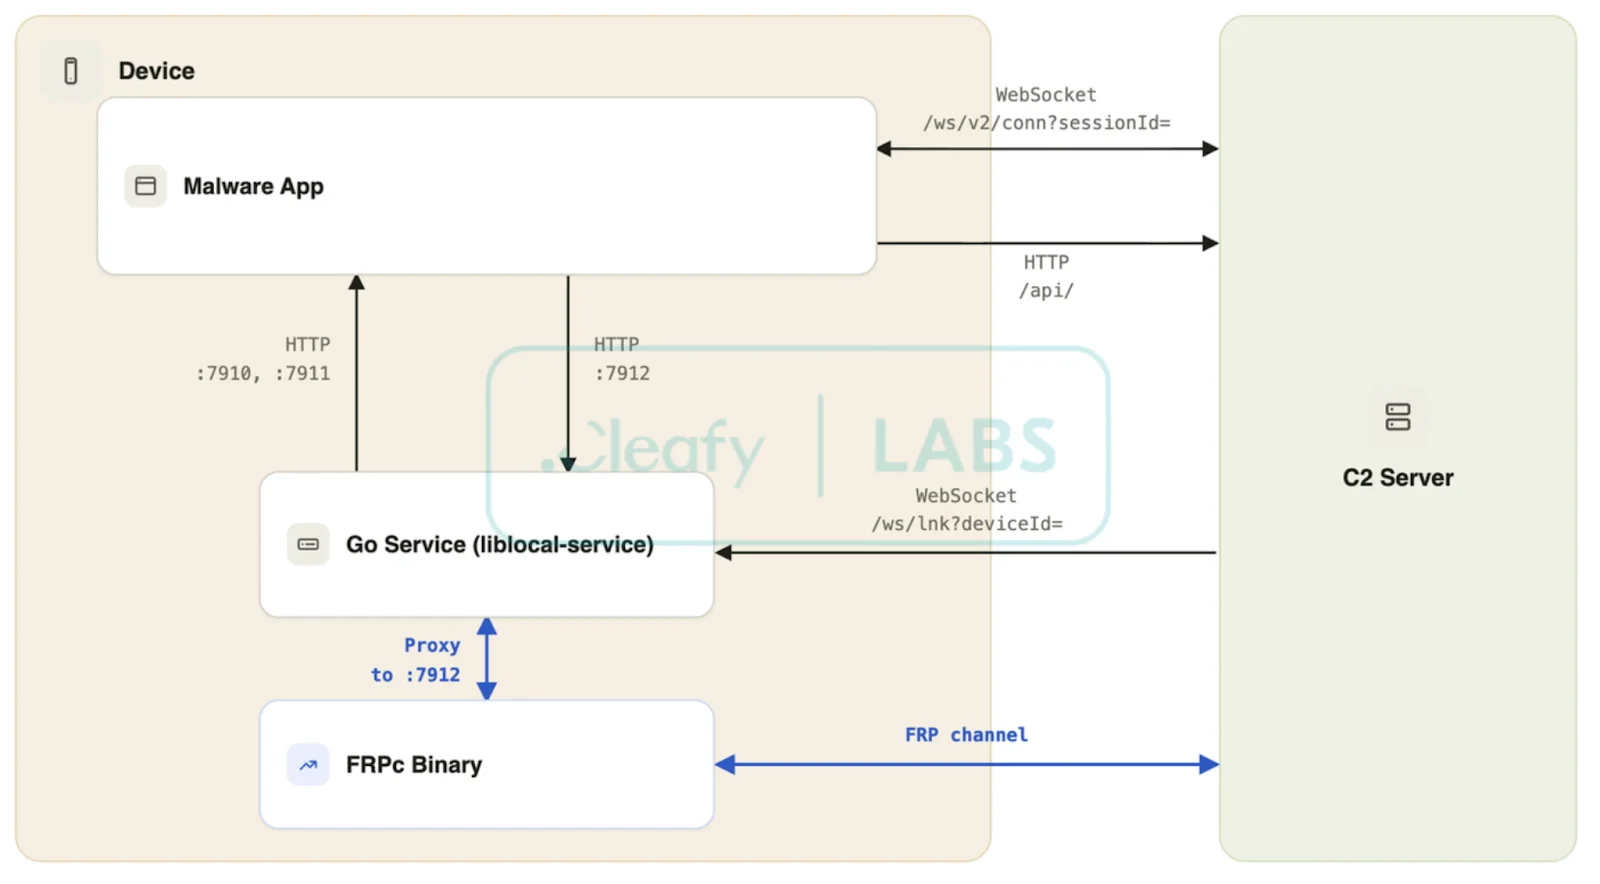
Dat geeft de malware een shell die draait als de shell-gebruiker van Android (UID 2000), buiten de rechten die aan de app zijn verleend.
Vanaf de console kan de operator die shell met één klik gebruiken, ontdekte Cleafy. Een implementatieknop start een apart programma geschreven in Go dat bereikbaar blijft via een omgekeerde tunnel, een verbinding die de telefoon opent met de server van de operator.
Het koppelen met ADB gebeurt automatisch, maar het Go-programma wordt pas uitgevoerd nadat de operator op implementeren heeft geklikt.
Dat programma verandert de manier waarop de operator naar het scherm kan kijken. Schermopname via de app maakt gebruik van een Android-functie die het slachtoffer om toestemming vraagt en een opnamepictogram toont terwijl deze wordt uitgevoerd.
Het Go-programma gebruikt in plaats daarvan tools genaamd minicap en minitouch om het scherm te streamen en tikken te verzenden, zonder toestemmingsprompt en zonder opnamepictogram.
Geen van beide tools werkt op Android 14 en hoger, waardoor die telefoons de eigen schermopname en toestemmingsprompt van de app hebben. Cleafy beschreef ook een back-upmethode met behulp van een tool genaamd screencap met ongeveer 5 frames per seconde, maar specificeerde niet welke Android-versies deze bestrijkt.
Het Go-programma blijft actief nadat het slachtoffer de app heeft verwijderd, totdat de telefoon opnieuw opstart. Zimperium ontdekte dat het programma de app ook opnieuw kan installeren nadat deze is verwijderd en de toegankelijkheidstoegang weer kan inschakelen.
Geen van beide rapporten biedt stappen om de malware volledig te verwijderen.
Hoe breed de console wordt gebruikt
Cleafy vond de implementaties door te zoeken naar de paginatitels en webcode van de console. Het cijfer telt console-implementaties, niet geïnfecteerde telefoons.
Cleafy heeft niet gezegd wat als één inzet geldt, en noch het rapport, noch dat van Zimperium levert meerdere slachtoffers op.
De console beperkt het aantal operatoraccounts en verbergt sommige secties voor niet-beheerders. Cleafy zei dat deze limieten alleen zinvol zijn als de gebruikers klanten zijn die de ontwikkelaars niet volledig vertrouwen.
Bijna de helft van de door Cleafy waargenomen IP-adressen bevindt zich op één in Singapore geregistreerd netwerk, AS4907.
Tweeling aan beide uiteinden
Met de eerste consoleversie konden operators kiezen uit verschillende AI-providers, ontdekte Cleafy. Het kan ook een Telegram-waarschuwing sturen wanneer de AI-score van een telefoon een bepaald niveau overschrijdt.
De nieuwste versie werkt alleen met Gemini en verwijst operators naar Google AI Studio om een sleutel te krijgen.
RatHat gebruikt Gemini ook op de telefoon zelf. De ingebouwde tikinstructies zijn geschreven voor specifieke interfaces van telefoonfabrikanten, Android-versies en talen, zodat ze falen op apparaten waar de auteurs niet op hadden gerekend.
Wanneer dat gebeurt, stuurt de malware de schermindeling naar Gemini en vraagt waar hij moet tikken. Het belt Gemini rechtstreeks vanaf de telefoon, met behulp van een API-sleutel die is opgeslagen in zijn eigen instellingen.
Cleafy zei dat de functie alleen wordt gebruikt om de draadloze foutopsporingsinstallatie werkend te houden.
Android-malware heeft dit eerder gedaan. PromptSpy, dat ESET in februari beschreef, stuurde Gemini ook de schermindeling en volgde de tikinstructies.
Indicatoren en detectie
Cleafy somde deze indicatoren op voor de command-and-control (C2)-servers, downloadlinks en malwaremonsters van de consoles:
- Domein: admin.chunhuating(.)best (C2 voor Panda Workshop V6, september 2026)
- Domein: admin.xiongmaocs(.)pics (C2 voor Panda Workshop V5, augustus 2026)
- IP: 8.231.120(.)246 (C2 voor BlackCat, april 2026)
- Domein: admin.rathat(.)live (C2 voor Fisher, december 2025 en februari 2026)
- URL: hxxps://dramaspoolcoa(.)com/en.html (downloadlink, september 2026)
- URL: hxxps://rathat(.)me/app-release-rat-hat-live.apk (downloadlink, december 2025 en februari 2026)
- MD5: 116346cace7f00ba557034b534d40791 (voorbeeld, september 2026)
- MD5: 8fdc21e25097a46528211274e54330e1 (voorbeeld, februari 2026)
- MD5: f83357b2d47c7d38ee53943373961211 (voorbeeld, december 2025)
De consoles gebruiken meestal webadressen die beginnen met admin., plus adminapi. voor de backend van de nieuwste versie, op goedkope topniveaudomeinen zoals .best, .beer en .top.
Zodra het Go-programma is geïmplementeerd, bevinden de minicap- en minitouch-bestanden zich in /data/local/tmp onder hun echte naam, waar een scan ze kan vinden. Cleafy zei dat beveiligingstools moeten kijken naar wat er op telefoons draait als de shell-gebruiker, UID 2000.
Een van de vermelde adressen, admin.xiongmaocs(.)pics, verschijnt ook in de indicatorenlijst die Zimperium met zijn eerdere analyse heeft uitgebracht.
