
Een kwaadaardige cross-store Twitch-browserextensie heeft OAuth-tokens van bijna 31.000 gebruikers gelekt naar proxyservers die worden beheerd door een Russische commerciële botservice.
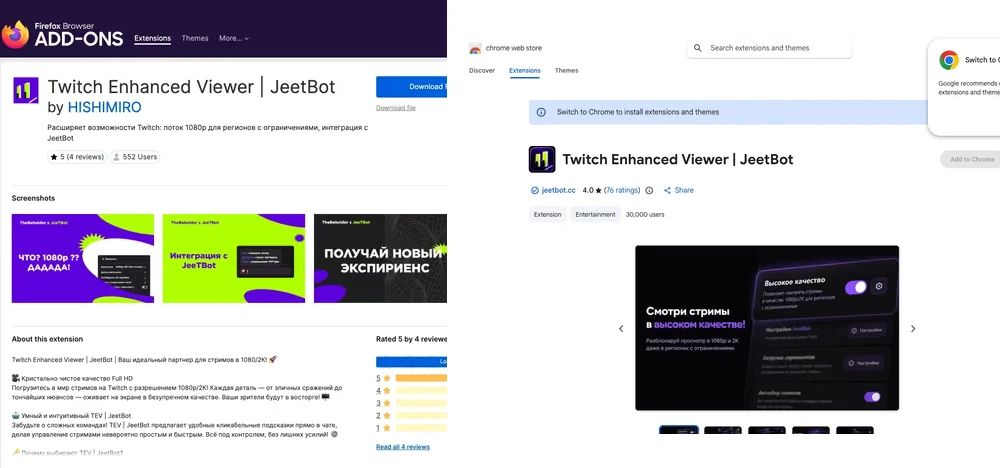
De extensie, genaamd “Twitch Enhanced Viewer | JeetBot”, vermeldt HISHIMIRO/jeetbot.cc als ontwikkelaar en heeft de volgende identificatiegegevens in de Google Chrome Web Store en Mozilla Firefox Add-Ons store –
Beide extensies kunnen op het moment van schrijven nog steeds worden gedownload. In de beschrijving van de extensielijst staat: “JeetBot is een moderne tool voor streamers en kijkers die kwaliteit, gemak en controle waarderen”, en voegt eraan toe “breidt de Twitch-mogelijkheden uit: 1080p-stream voor regio’s met beperkingen.”
“Huidige builds (v85.x) sturen het token inline door als een &auth= queryparameter op een netwerklaag omleiding naar de proxy van de operator”, aldus Socket-beveiligingsonderzoeker Kush Pandya. “Het token wordt doorgestuurd voor elk kanaal dat de gebruiker bekijkt, behalve een hardgecodeerde toelatingslijst van tien Russische streamerkanalen, waarvan de sessies zijn vrijgesteld van doorsturen.”
“De operator is een commerciële Twitch-, Kick- en VK-Live-bot SaaS die brede Twitch-hostrechten heeft en live geverifieerde sessies doorgeeft via zijn eigen infrastructuur.”
Hoewel de extensie claimt een advertentievrije ervaring te bieden en regio-ontgrendelde inhoud weer te geven, doet deze dit door Twitch’s video-afspeellijstverzoeken naar “usher.ttvnw(.)net” te routeren via door de operator bestuurde proxyservers, samen met het OAuth-token van de gebruiker als een “&auth=”-queryparameter.
Concreet sluit de add-on code in om het Twitch OAuth-token te herstellen en naar de proxy te sturen. Het token kan toegang mogelijk maken tot de chat, gefluister (dat wil zeggen privéberichten) en accountinstellingen van een gebruiker.
Aangezien het token in de URL-queryreeks wordt geplaatst, wordt het in leesbare tekst in de verzoeklogboeken van de proxyserver geschreven. Het token-omleidingsmechanisme is echter uitgesloten voor een hardgecodeerde lijst van 10 Twitch-kanalen, waarvan de meeste Russischtalige streamers zijn met duizenden volgers –
- pcch3lk1n (580K volgers)
- fasoollka (361K volgers)
- flamie (132K volgers)
- dosia (29 volgers)
- fander (2 volgers)
- almazer (4 volgers)
- forzorezor (177K volgers)
- akyuliych (1,1 miljoen volgers)
- lagoda1337 (225K volgers)
- lagoda (77,3K volgers)
“Voor elk kanaal buiten deze lijst wordt het live-token van de gebruiker doorgestuurd naar de proxy”, legt Pandya uit. “Eerdere v4.x-builds (bijvoorbeeld versie 4.8, januari 2026) gingen nog verder en plaatsten het token naar een speciaal set-token-eindpunt op de operatorhost, met back-ups op deno.dev en deno.net.”
JeetBot adverteert zichzelf als een “krachtige bot voor Twitch, Kick en VK Live met spraaksynthese van berichten, automatische vertaling en vele andere functies om de interactie met kijkers te verbeteren.” Het beweert meer dan 26.000 actieve streamers en 1 miljard verwerkte berichten te hebben. In de voettekst van de site wordt de exploitant geïdentificeerd als een in Cyprus gevestigde ontwikkelaar genaamd Aleksandr Popov. Op hun LinkedIn-profiel beweert de ontwikkelaar dat JeetBot hun lievelingsproject is.
Het lijkt er echter op dat de ontwikkelaar al stappen heeft ondernomen om het probleem aan te pakken. Een waarschuwing op de JeetBot-documentatiepagina vermeldt nu dat versie 85.8.7 van de Firefox-add-on het probleem verhelpt en dat een gelijkwaardige Chrome-versie momenteel wordt beoordeeld –
In de vorige implementatie stuurde de extensie het Twitch OAuth-token van de gebruiker naar onze proxyservers om streamafspeellijsten op te halen. Een OAuth-token is een referentie en moet worden beschermd.
Versie 85.8.7 verandert de manier waarop afspeellijsten worden opgehaald: het OAuth-token van de gebruiker wordt niet langer naar onze proxy’s verzonden.
Controleer de versie van uw geïnstalleerde extensie en update naar 85.8.7 of hoger. Oudere installaties die het vorige mechanisme gebruiken, blijven het token verzenden totdat het wordt bijgewerkt.
De documentatie spoort gebruikers ook aan om de extensie tijdelijk uit te schakelen om de verdere overdracht van het token te stoppen als de extensie niet beschikbaar is. De ontwikkelaar waarschuwde echter dat het uitschakelen of bijwerken van de extensie eerder verzonden tokens niet intrekt.
The Hacker News heeft contact opgenomen met zowel Socket als de ontwikkelaar voor verder commentaar en we zullen het verhaal bijwerken als we iets horen.
“Ongeveer 31.000 gebruikers in Chrome en Firefox routeren hun live Twitch OAuth-sessietokens via een door een operator gecontroleerde proxy-infrastructuur”, aldus Socket.
“Een Twitch OAuth-sessietoken is een dragerreferentie: degene die deze in zijn bezit heeft, kan op het account handelen zonder het wachtwoord of een tweede factor, inclusief het lezen en verzenden van gefluister, posten in de chat en het uitgeven van kanaalpunten. De blootstelling wordt niet bekendgemaakt in beide winkelvermeldingen.”
